
リンクと SSO を選ぶ
既存アプリは元のサーバーで稼働を続けます。Main は入口と任意の SSO を管理し、バージョン、DB、起動・停止は引き継ぎません。
通常のサイトやログインを変更しないシステムは、そのアプリ自身のログインを選びます。Platform SSO を統合した NocoBase、または互換性のある OIDC クライアントではプラットフォーム SSO を使えます。
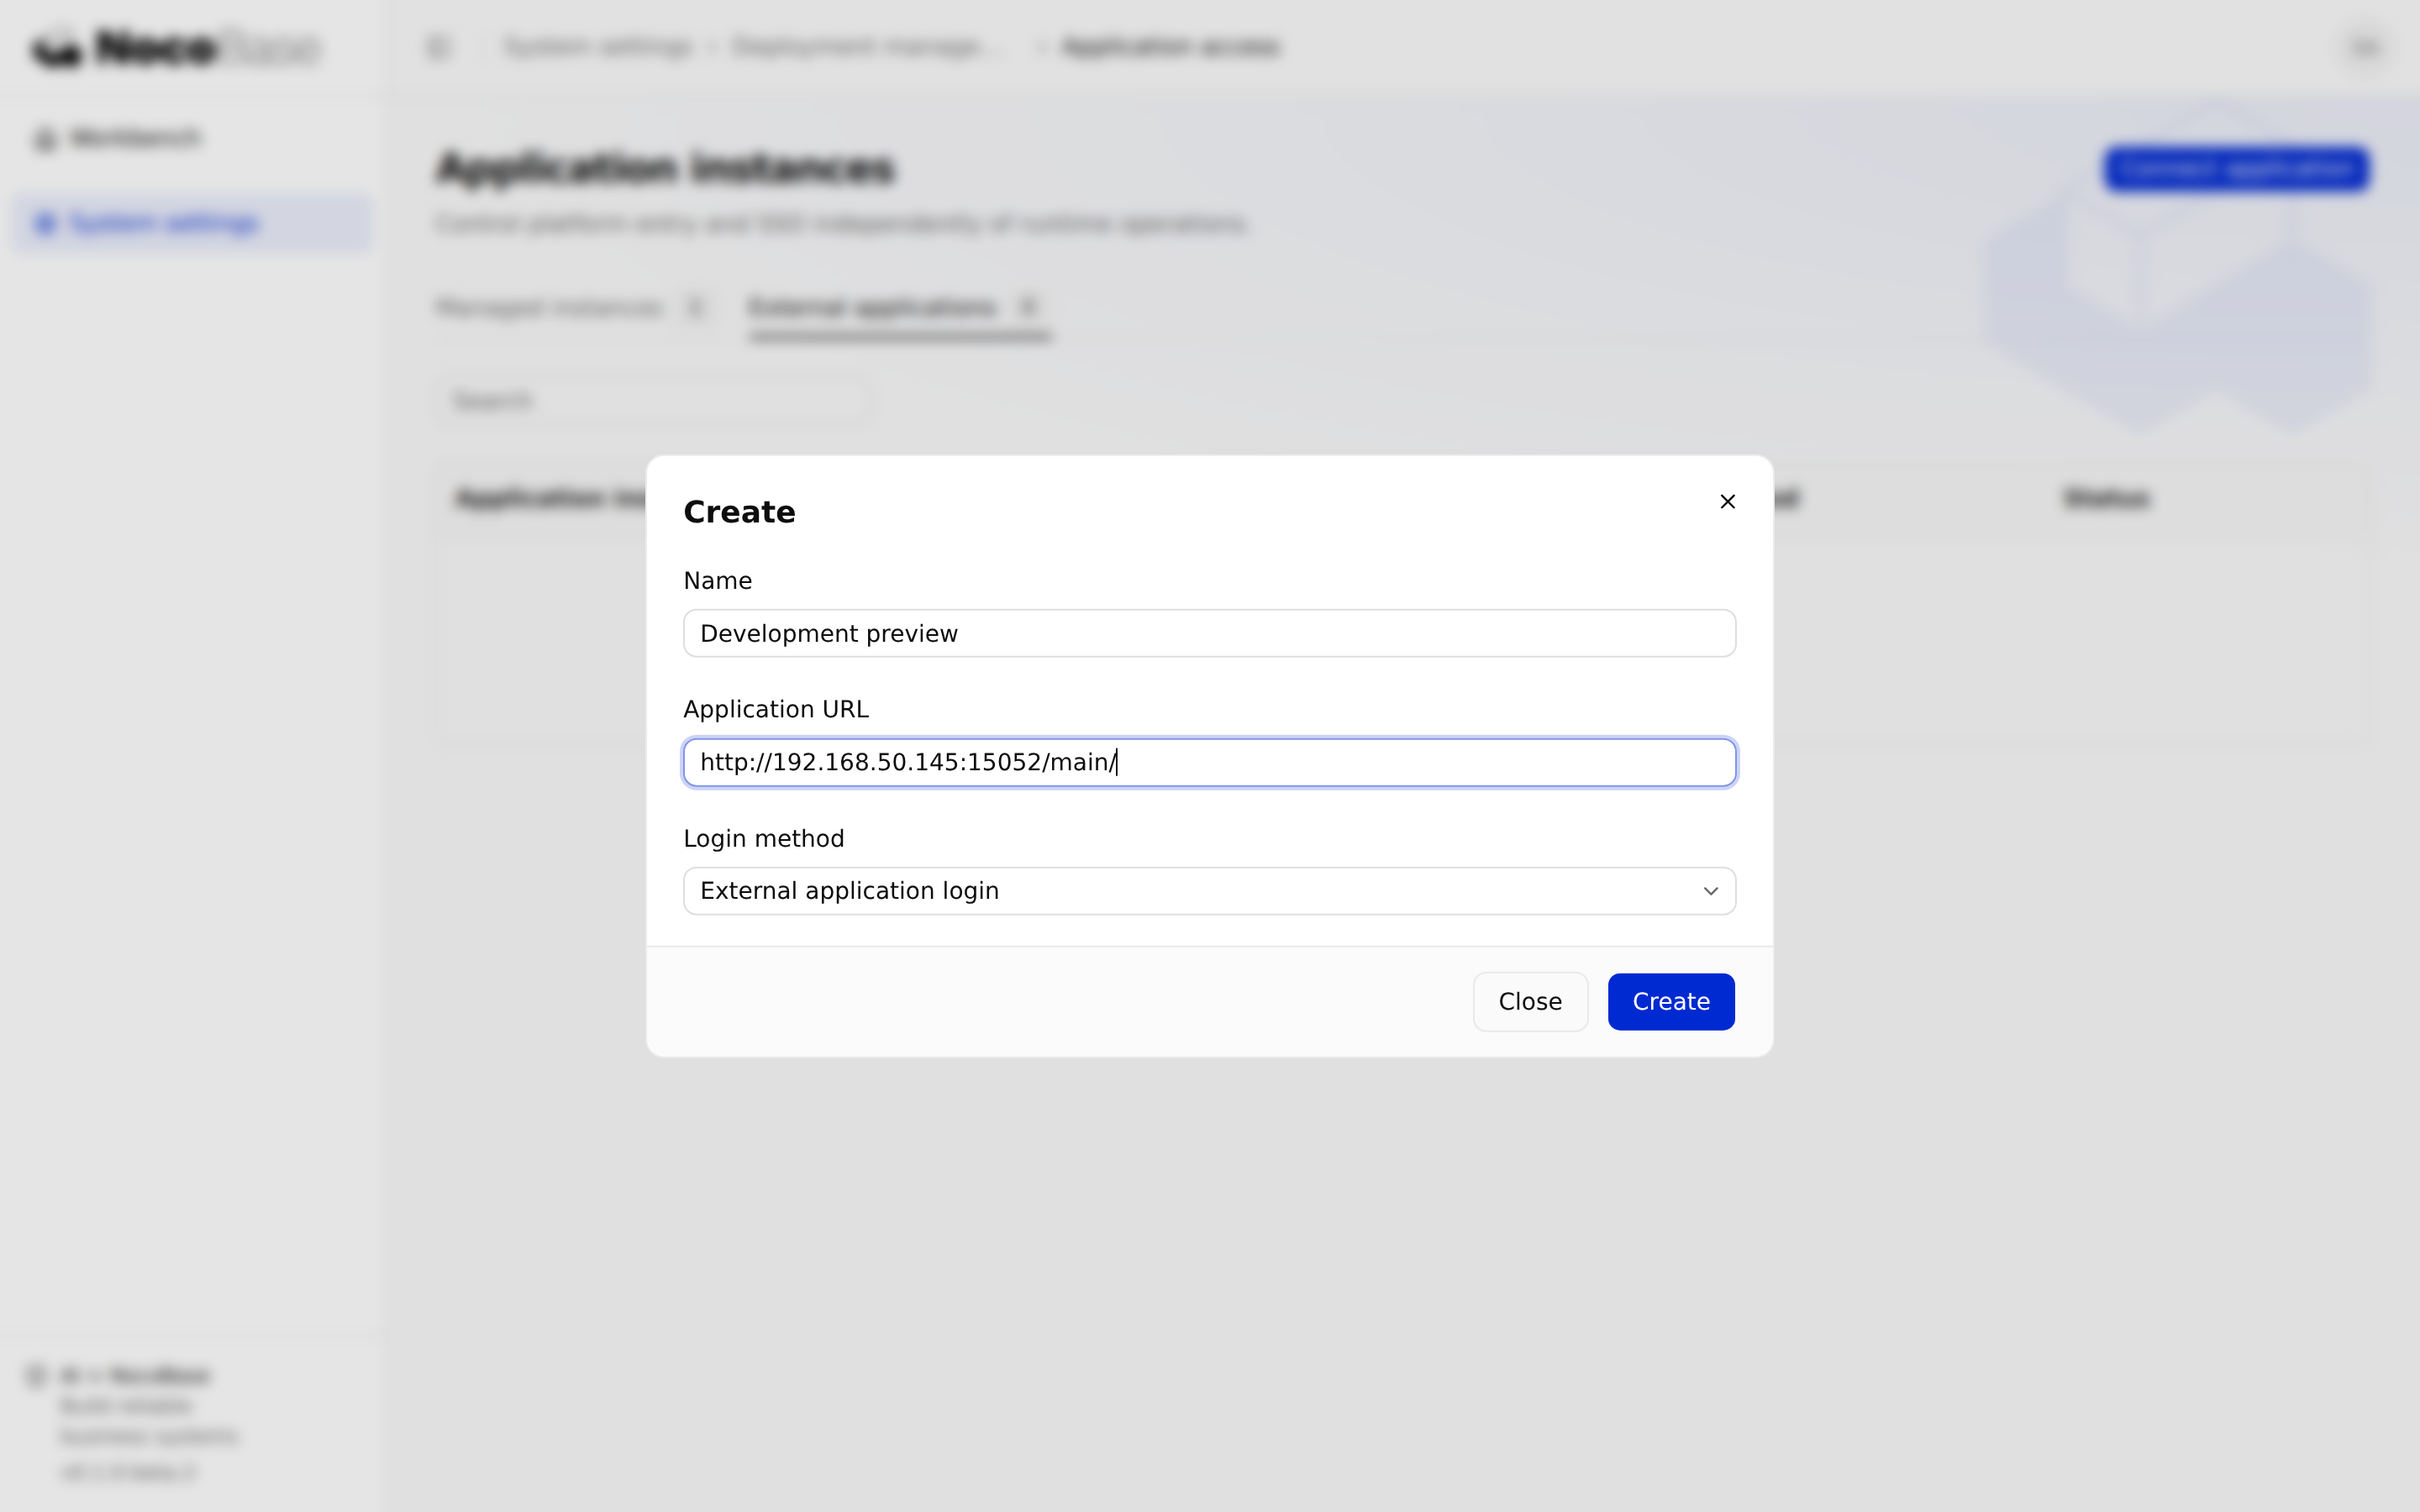
System settings → Deployment management → Application instances → External connections で名前、URL、方式を登録します。SSO では実際のコールバック URL と対象システムの設定権限が必要です。
独立した NocoBase アプリを接続する
互換版の @nocobase/app-plugin-platform-sso を入れ、同梱 Skill に従ってクライアント、サーバー、設定ファクトリー、認証オプション、ログイン画面、切り替え UI を統合します。
既存認証、ユーザーフィールド、ローカル復旧ログインを保持します。サーバー登録だけでは完了しません。sub-app ベースなら重複登録を避けて既存構成を確認します。
Main の登録結果に従い、秘密設定で対象サーバーへ渡します。
| 変数 | 内容 |
|---|---|
PLATFORM_URL | /main などの base path を含む Main の入口 |
PLATFORM_SSO_ISSUER | 認証 issuer |
PLATFORM_SSO_CLIENT_ID | 対象の client ID |
PLATFORM_SSO_CLIENT_SECRET | サーバー専用の secret |
PLATFORM_SSO_APP_ID | 登録されたアプリ ID |
APP_PUBLIC_ORIGIN と APP_BASE_PATH は対象アプリの実際の URL に合わせます。生成された provider ID と実際のコールバックを使い、他のインスタンスからコピーしません。元の公開手順でビルド、配置、再起動します。
OIDC 対応の第三者アプリを接続する
OIDC クライアントログインへの対応を確認し、要求されるコールバックを Main に登録します。対象に issuer、client ID、secret を設定します。
対象システムの discovery、認可コードフロー、コールバック、ユーザー対応付けを確認します。OAuth API 認可だけの対応では OIDC ログインできるとは限りません。Main は業務ロールや切り替え UI を自動追加しません。
通常のサイト入口を追加する
対象アプリ自身のログインを選び、名前と URL を登録します。SSO 設定は不要です。ユーザーはワークベンチから開き、そのサイトの方法でログインします。
リンク登録はセッション共有、プロキシ、稼働管理を意味しません。アクセス権限は元のサイトが管理します。
SSO を設定して検証する
接続時だけ返される secret は安全に保存し、ソースやログへ残しません。両側で有効な HTTPS を使います。内部 HTTP の例外はMain と実行ノードの設定を参照してください。
ワークベンチから実際にログインし、コールバック、本人のアカウント、業務権限、ローカル復旧を確認します。同じメールアドレスだけで既存アカウントの権限を昇格しません。
Main への登録成功だけでは対象の設定完了を証明しません。コールバック修正や資格情報再発行は現在の接続手順に従い、撤回済みの情報を使わないでください。
プラットフォーム入口を管理する
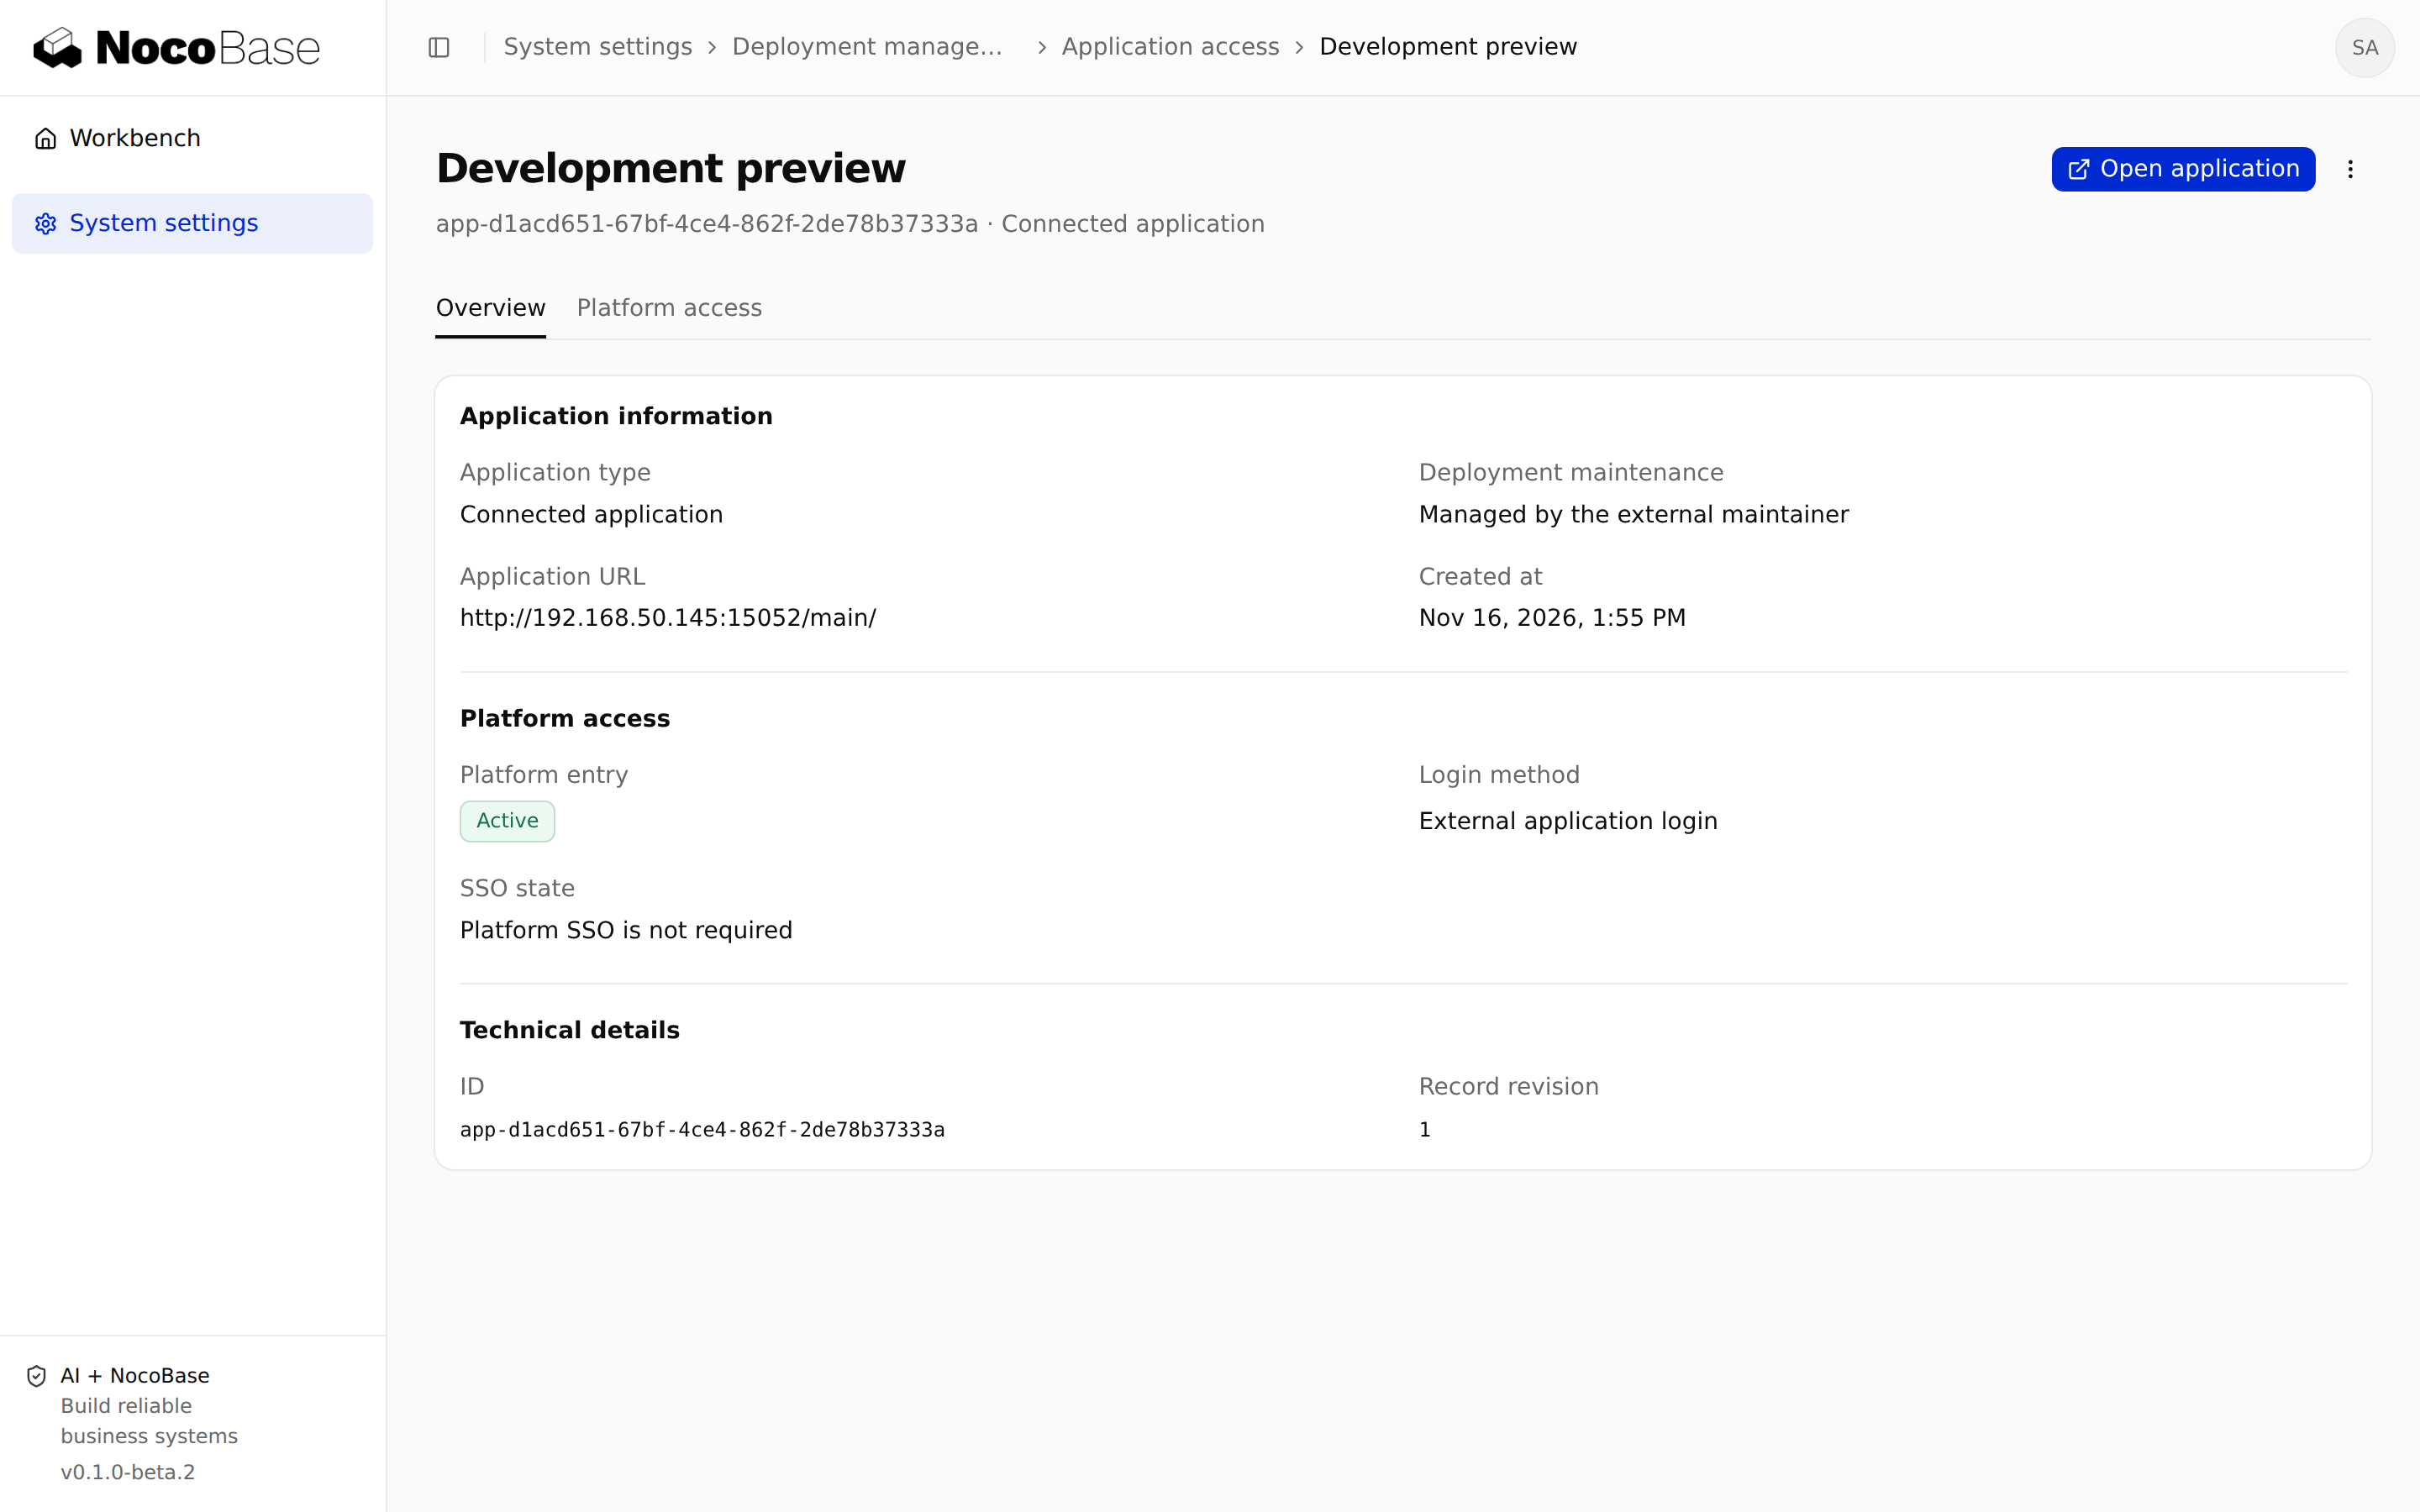
外部アプリの詳細で入口と SSO を操作します。SSO 無効化後も登録 URL を開き、ログインは元のアプリが処理します。Main のスイッチは第三者のアカウントや権限設定を変更しません。
URL やコールバックの編集が現行画面にない場合は、再接続と対象設定の変更を調整します。DB 記録を直接書き換えないでください。
無効化と接続解除
一時停止は入口の無効化で設定を保持します。接続解除は SSO 資格情報を撤回しますが、対象の稼働、DB、ファイルは変更しません。
解除後は対象のローカルログイン、既存セッション、残った設定を確認します。再接続では新しい情報を使い、撤回済み secret を再利用しません。