
选择链接接入或统一登录
已有应用继续在原来的服务器上部署和运行。主应用只管理平台入口及可选的统一登录,不接管它的版本、数据库、启动和停止。
| 方式 | 适用情况 |
|---|---|
| 链接接入/应用自行登录 | 普通网站,或暂不改造登录的业务系统 |
| 平台 SSO | 可以集成 Platform SSO 的 NocoBase 应用,或支持兼容 OIDC 登录的系统 |
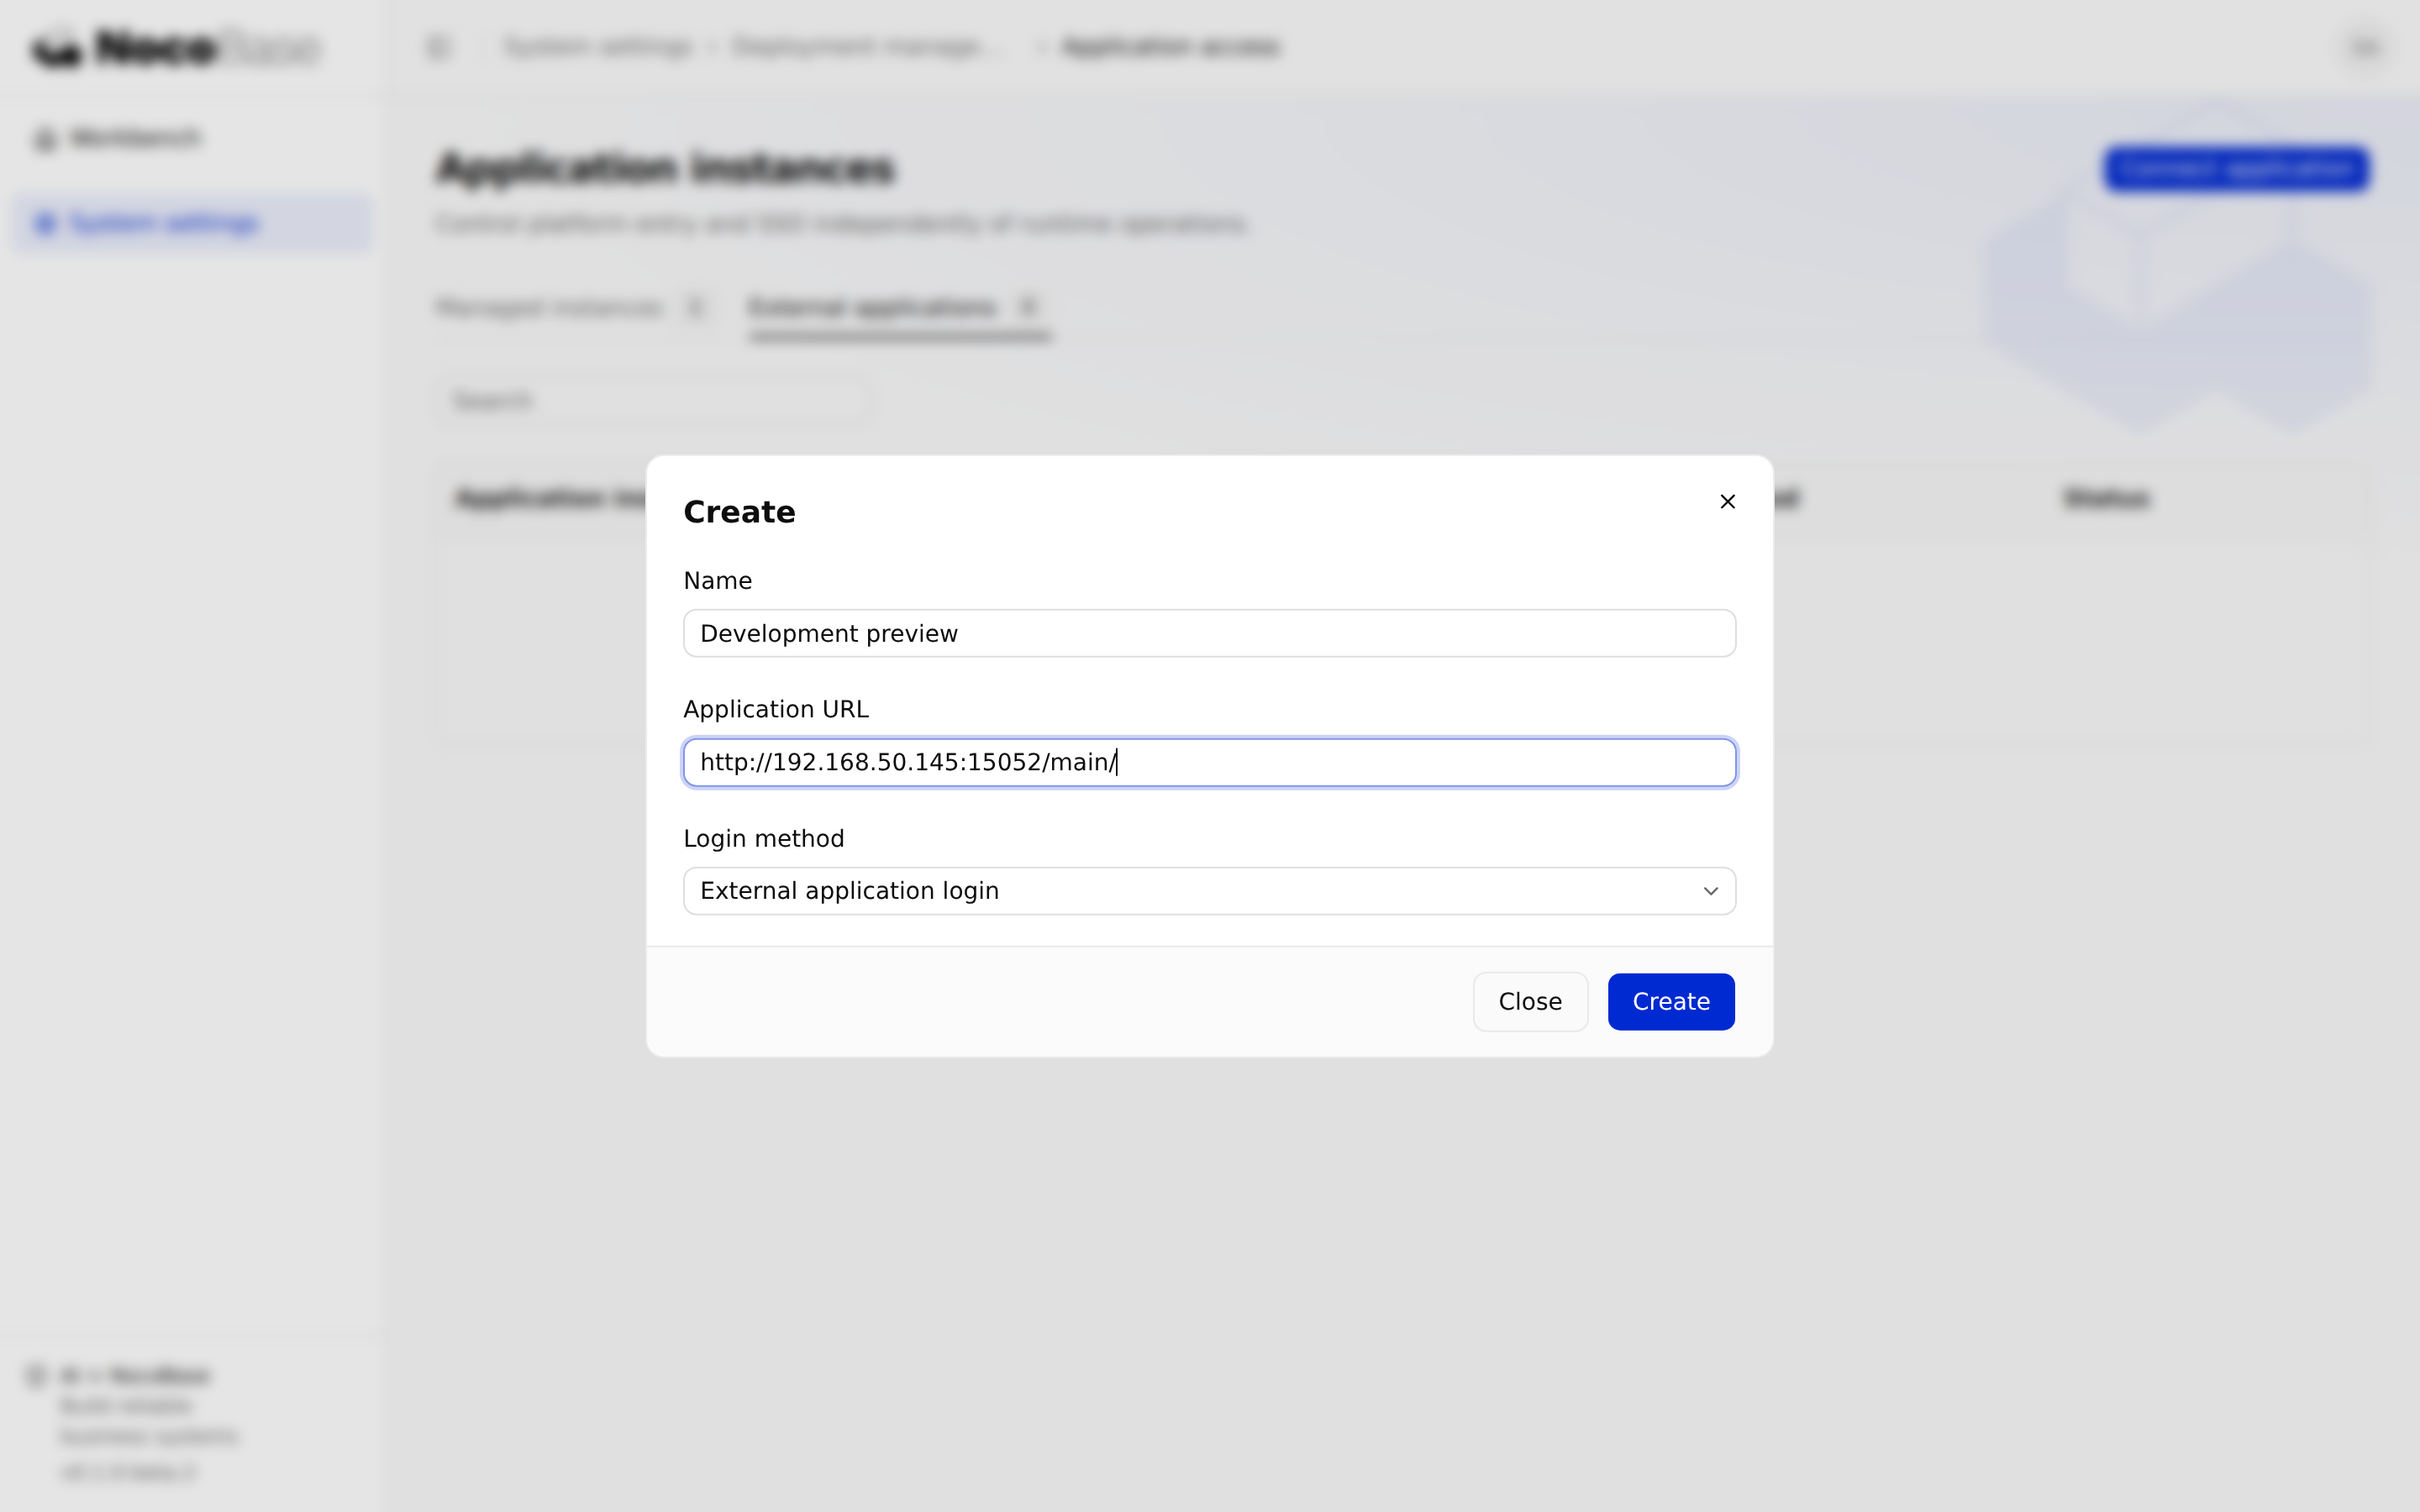
在系统设置 → 部署管理 → 应用实例 → 外部接入添加应用,填写名称、访问地址和登录方式。采用 SSO 时,准备实际回调地址和配置目标应用的权限。
接入独立部署的 NocoBase 应用
在目标项目中安装兼容的 @nocobase/app-plugin-platform-sso,按安装后的 nocobase-app-plugin-platform-sso Skill 完成集成:注册客户端与服务端、平台配置工厂,将平台认证选项合并到已有认证配置,并在登录页和持久布局中集成平台登录与应用切换器。
已有认证插件、用户字段和本地恢复登录应保留。仅注册服务端插件不等于完成登录集成。已经使用 sub-app 模板的项目可检查现有配置,避免重复注册。
在主应用登记接入,依据返回的接入信息,将下列变量通过目标服务器的秘密配置提供:
| 变量 | 内容 |
|---|---|
PLATFORM_URL | 主应用入口,包含 /main 等 base path |
PLATFORM_SSO_ISSUER | 平台认证 issuer |
PLATFORM_SSO_CLIENT_ID | 当前接入应用的客户端 ID |
PLATFORM_SSO_CLIENT_SECRET | 当前客户端密钥,仅服务端使用 |
PLATFORM_SSO_APP_ID | 平台登记的应用 ID |
子应用的 APP_PUBLIC_ORIGIN 和 APP_BASE_PATH 应与其实际访问地址匹配。使用插件生成的 provider ID 和实际回调地址,不复制其他实例的回调。完成集成后,由该应用原有发布流程构建、部署并重启。
接入支持 OIDC 的第三方应用
先确认目标系统支持 OIDC 客户端登录,并取得它实际要求的回调 URL。在主应用选择平台 SSO 接入并填写该回调,在目标系统配置平台提供的 issuer、client ID 和 client secret。
按目标系统要求核对发现文档、授权码流程、回调和用户标识映射。仅支持普通 OAuth API 授权的系统不一定支持 OIDC 登录。主应用不会为第三方应用自动创建业务角色,也不会为其自动安装应用切换器。
添加普通网站入口
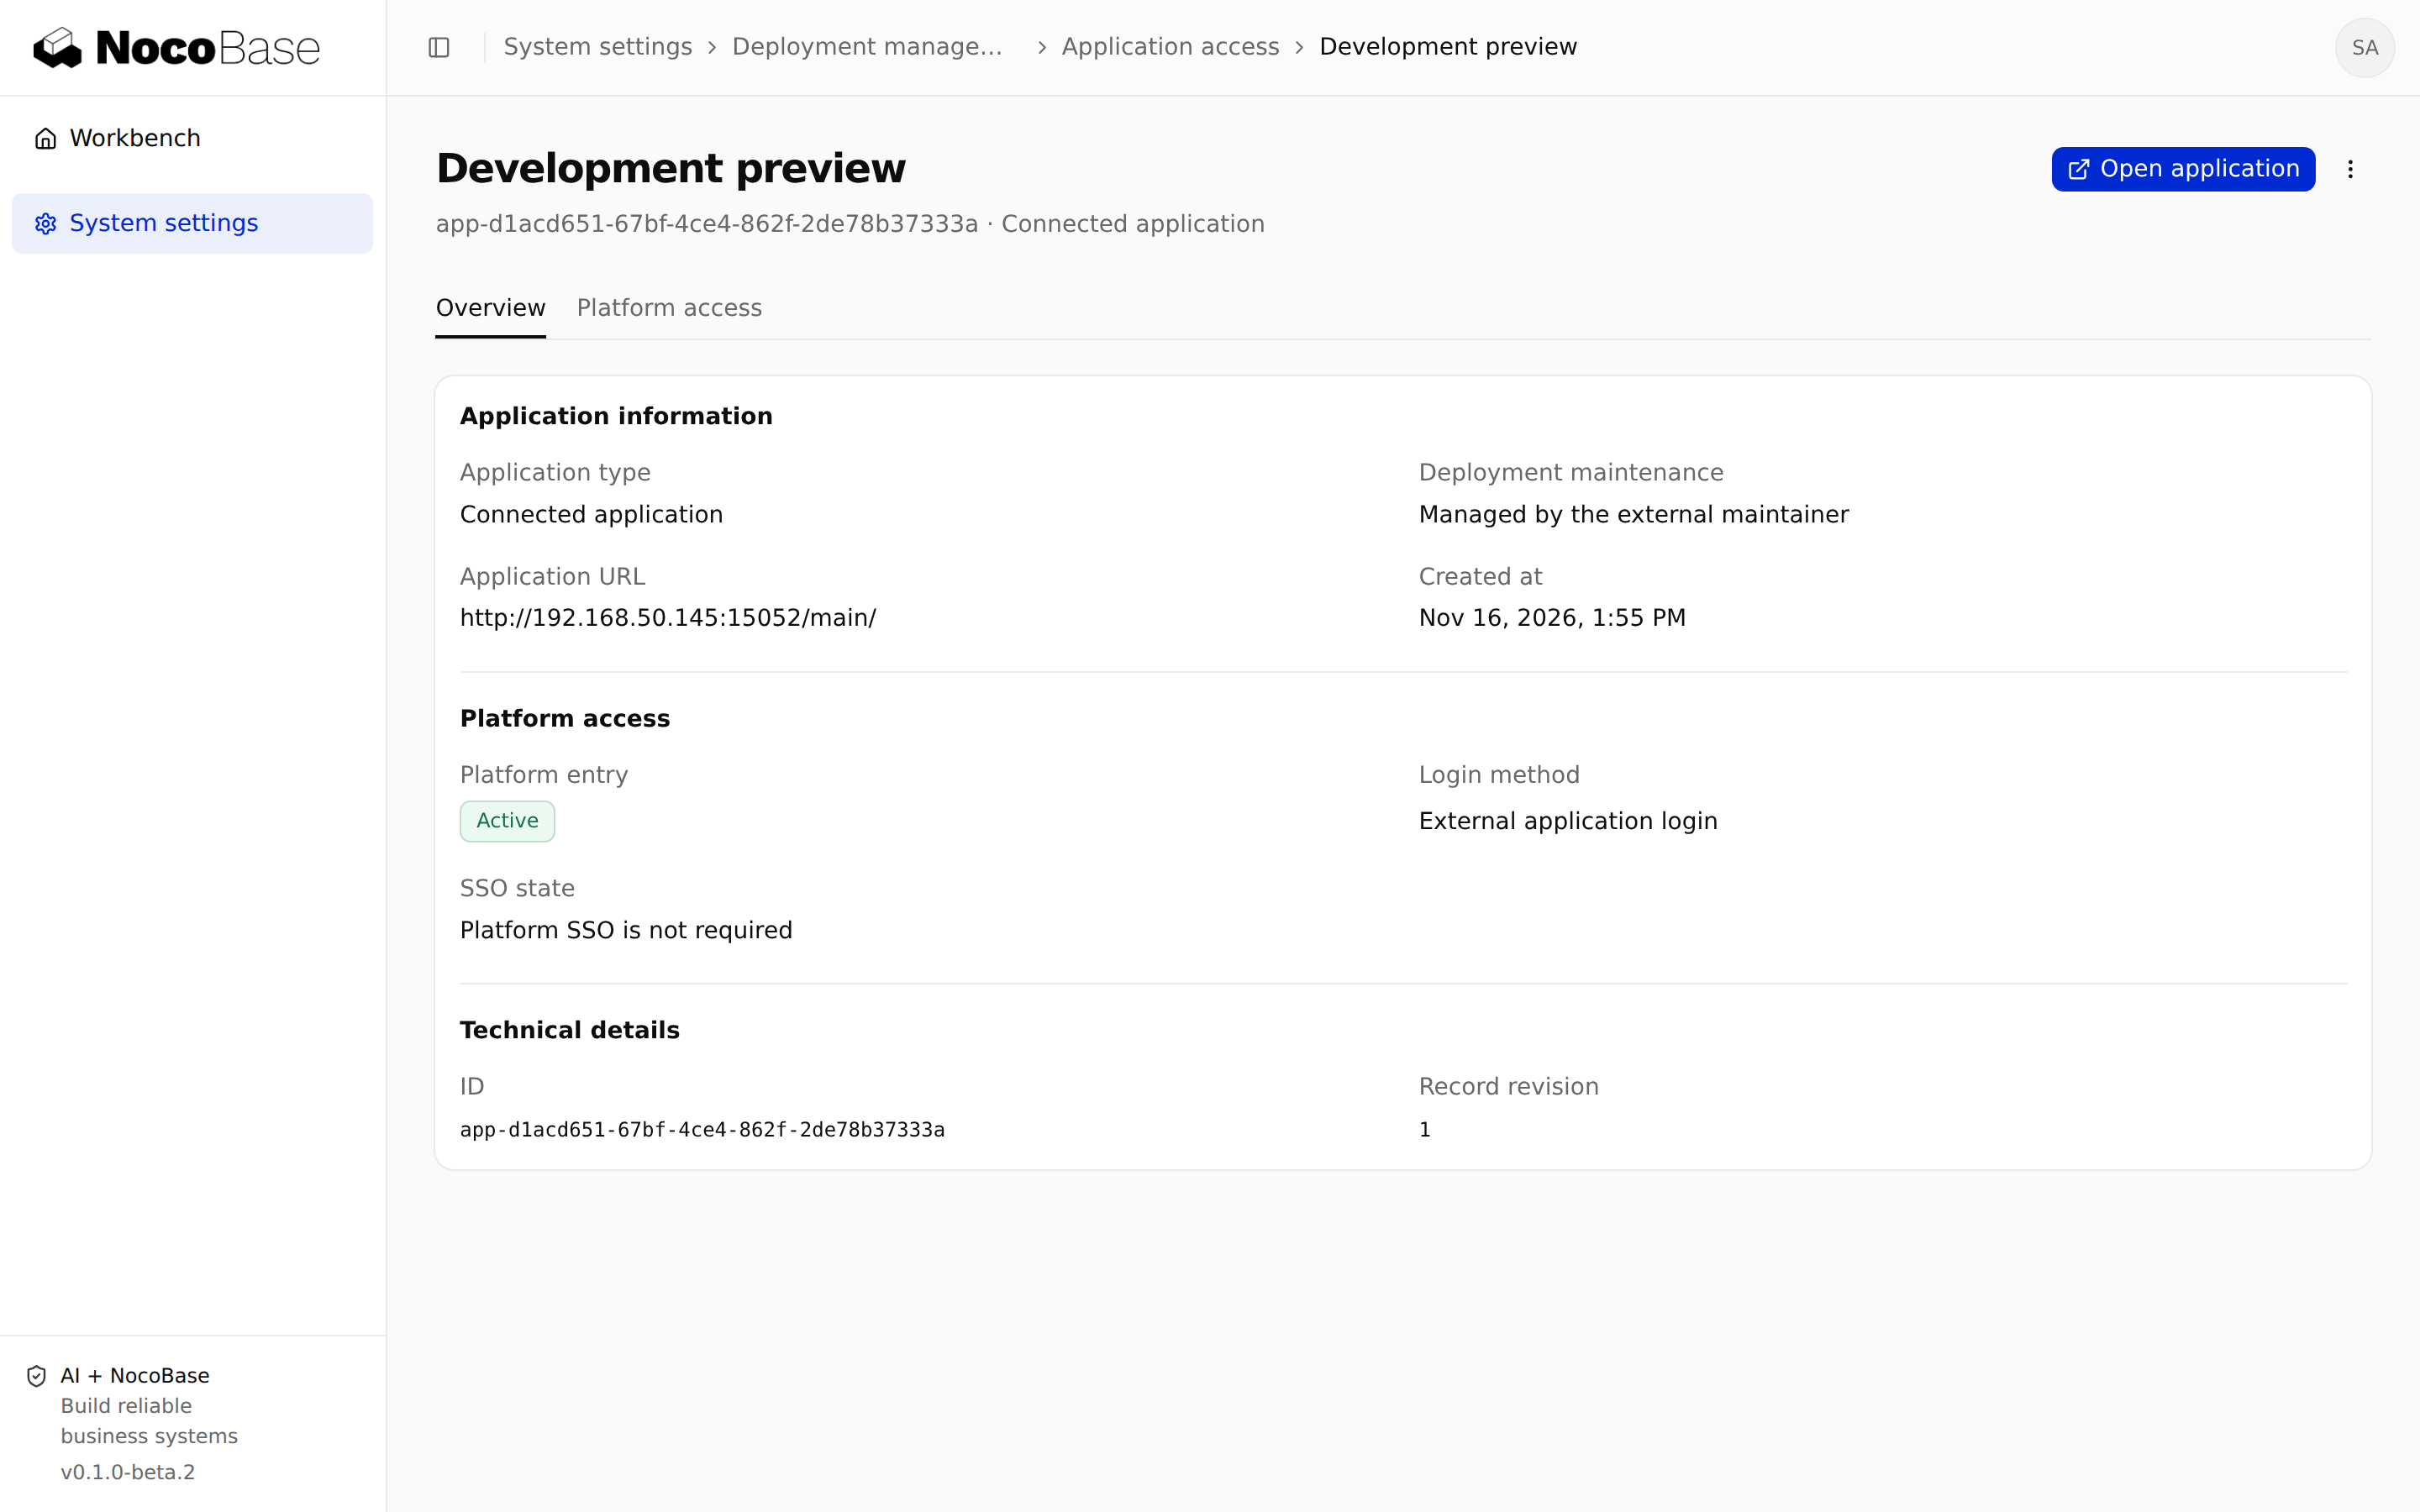
选择应用自行登录,填写名称和可访问 URL,无需填写 SSO 客户端信息。用户从工作台打开后,按照该网站自己的方式登录。
保存链接不代表共享登录会话、代理站点或管理其运行状态。目标网站仍需要独立配置访问权限。
配置并验证统一登录
在安全位置保存接入时返回的客户端密钥,避免写入仓库或日志;密钥仅在接入流程中短暂返回。主应用与目标系统使用有效 HTTPS 地址。受控 HTTP 例外配置见配置主应用与运行节点。
从工作台开始一次真实登录,核对回调、用户身份及业务权限;再验证本地恢复登录。已有账号应按目标系统的账号绑定规则处理,不因邮箱相同就自动提升权限。
如果目标系统尚未部署配置,主应用登记成功也不代表 SSO 已可用。需要修正回调或重新签发凭据时,遵循当前接入操作提供的流程,不能继续使用已撤销的旧凭据。
管理平台入口
在外部应用详情管理平台入口和 SSO 开关。关闭 SSO 后,入口仍指向登记的 URL,由应用自身处理登录。主应用的开关不修改第三方系统的本地账号和访问规则。
需要更改目标 URL 或回调时,先检查当前界面是否支持该变更;没有编辑入口时安排重新接入,并同步目标系统配置,不直接修改数据库中的登记记录。
停用与解除接入
临时停止平台访问时停用入口,保留配置以便恢复。永久解除接入会撤销平台 SSO 凭据;目标应用的进程、数据库和文件不受影响。
解除后检查目标系统的本地登录、旧会话处理和残留平台配置。再次接入应使用新登记信息,不能复用已撤销的密钥。