
プラットフォーム ID と子アプリのアカウント
SSO は本人確認を行い、子アプリでの操作権限は決めません。有効なプラットフォームユーザーは、別途アプリメンバーを登録せずに有効な接続を使えます。子アプリはアカウントの紐付けと業務権限を保持します。
Main の管理者も子アプリの管理者には自動でなりません。同名、同メールアドレス、Main のロールだけで管理権限を付けないでください。
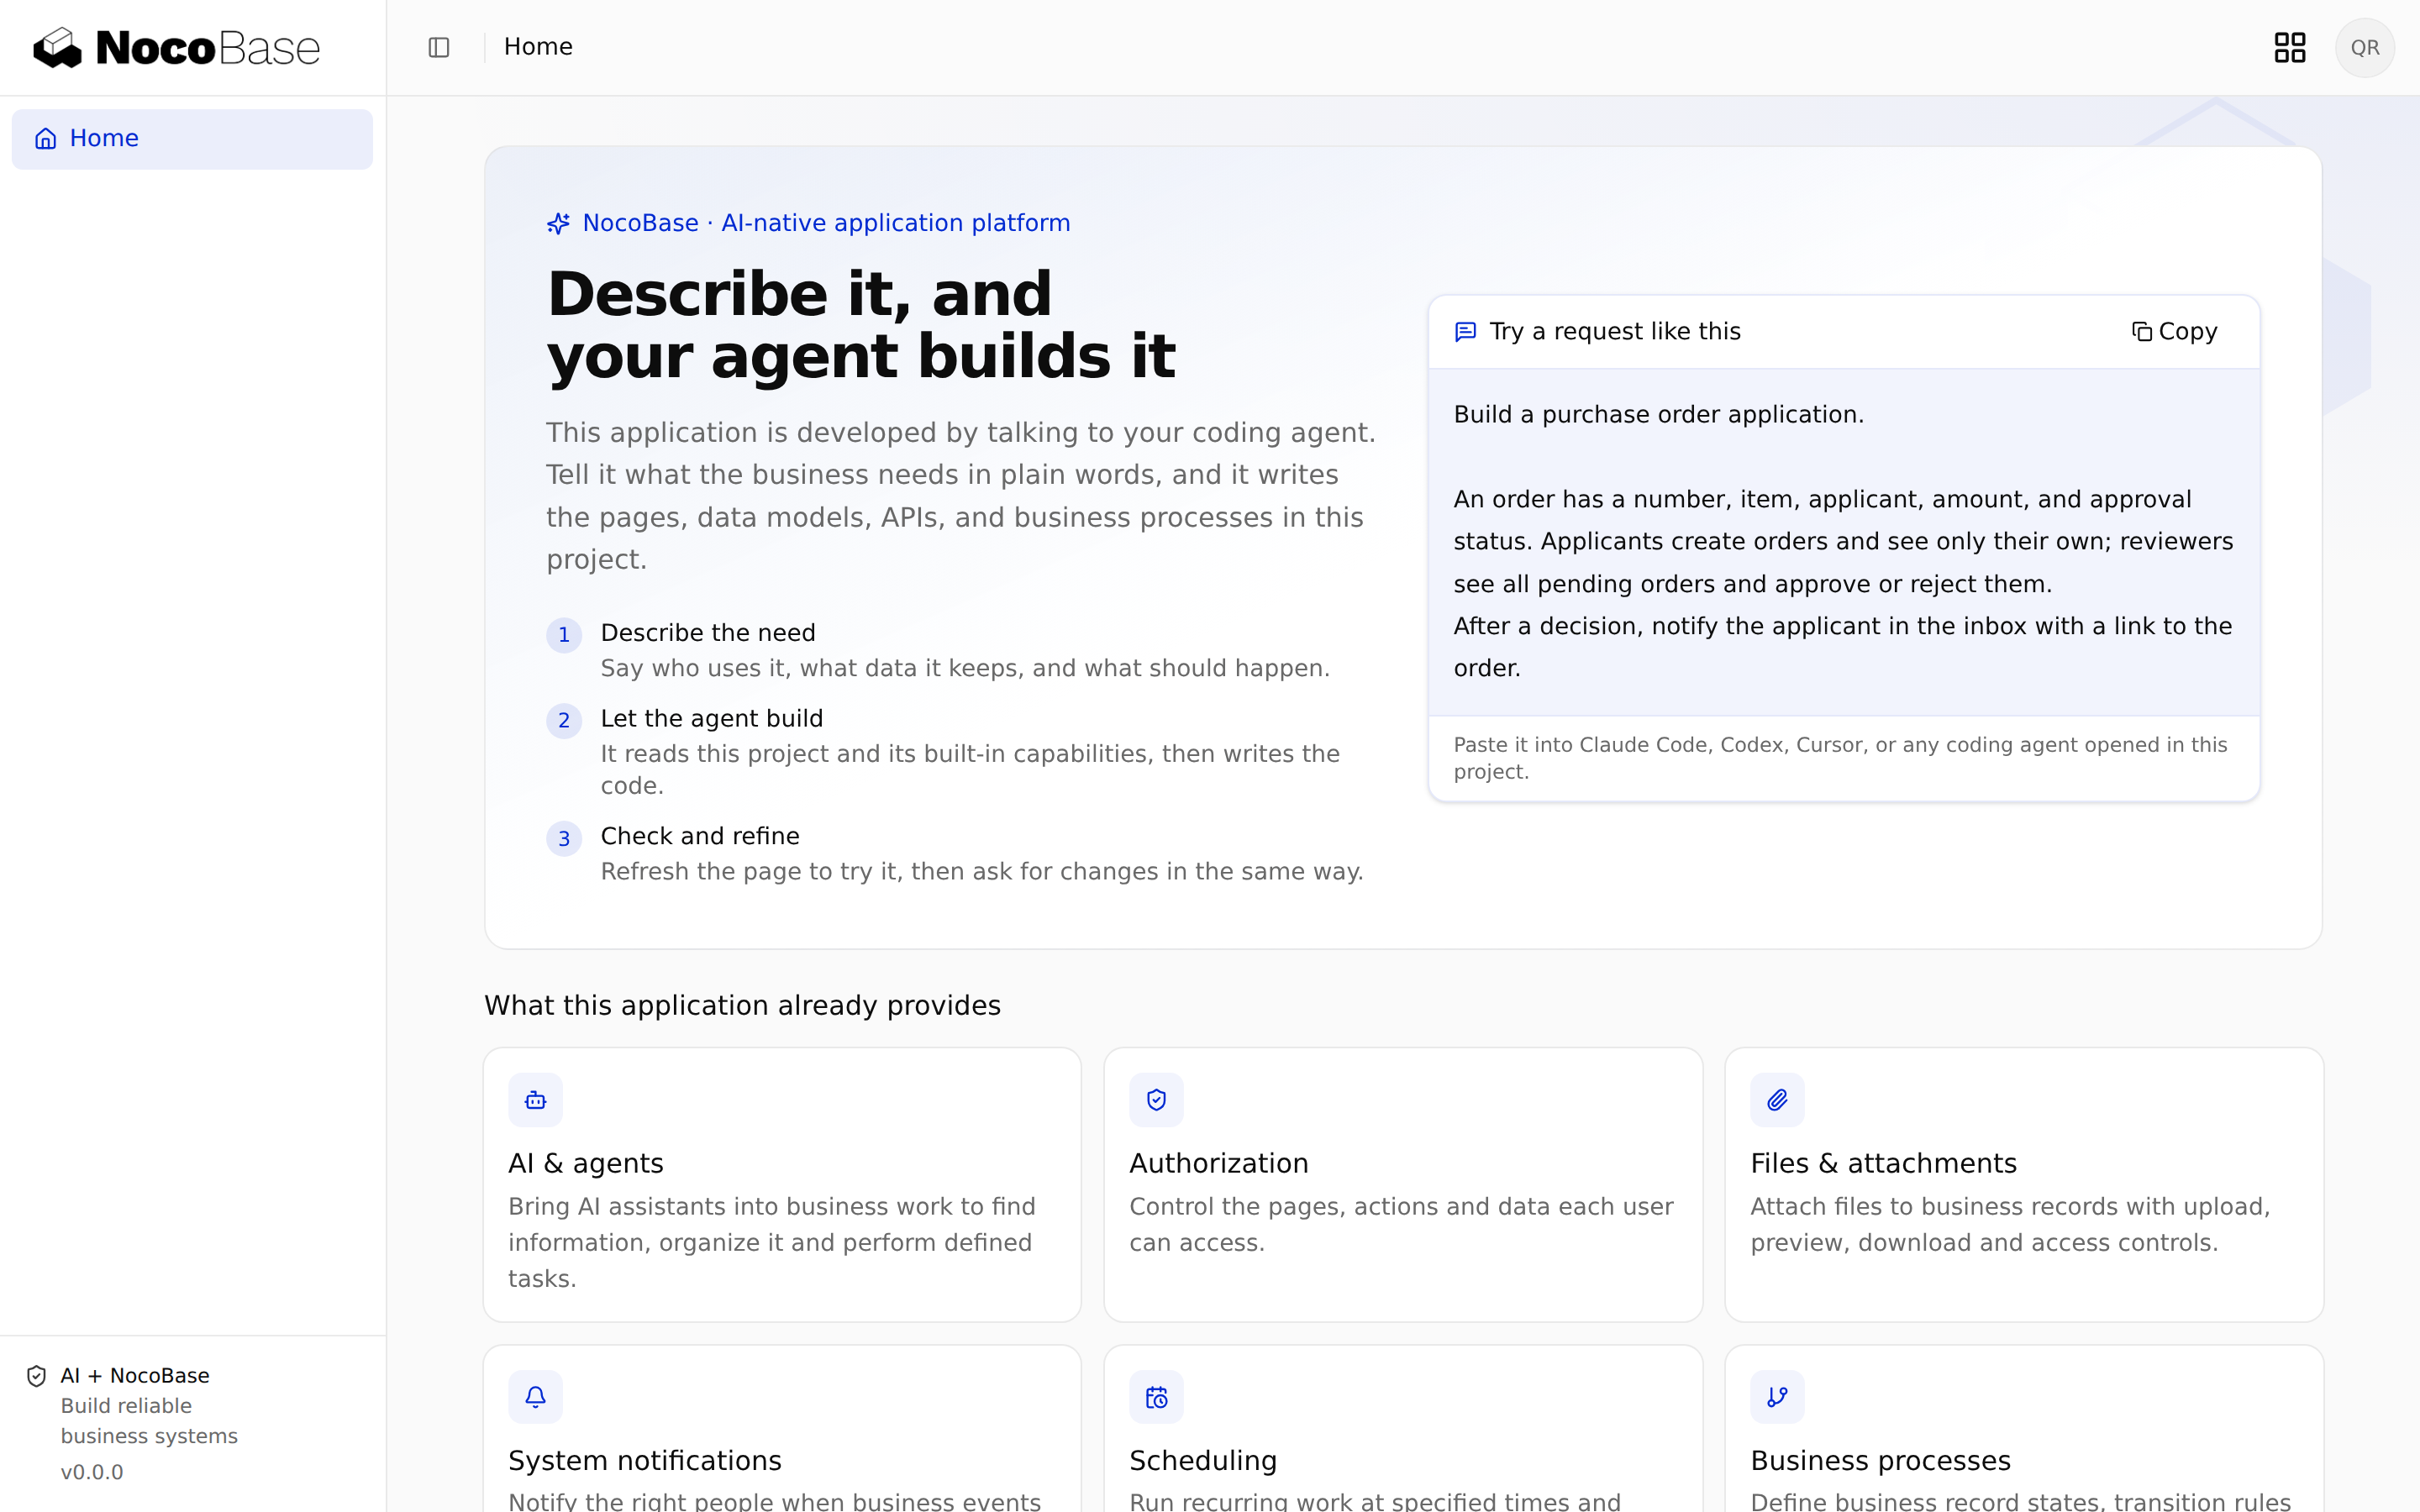
ホスト型インスタンスの自動ログイン接続
sub-app には Platform SSO のサーバー、設定、クライアント統合が含まれます。作成時に SSO を有効にすると、Main が個別の資格情報を発行・注入し、実行が有効になってからアクセスを許可します。
client ID や secret の手動コピーは不要です。他のアプリは先にプラグイン統合と再ビルドが必要で、スイッチだけでは不足するプラグインを追加できません。
入口と SSO のスイッチ
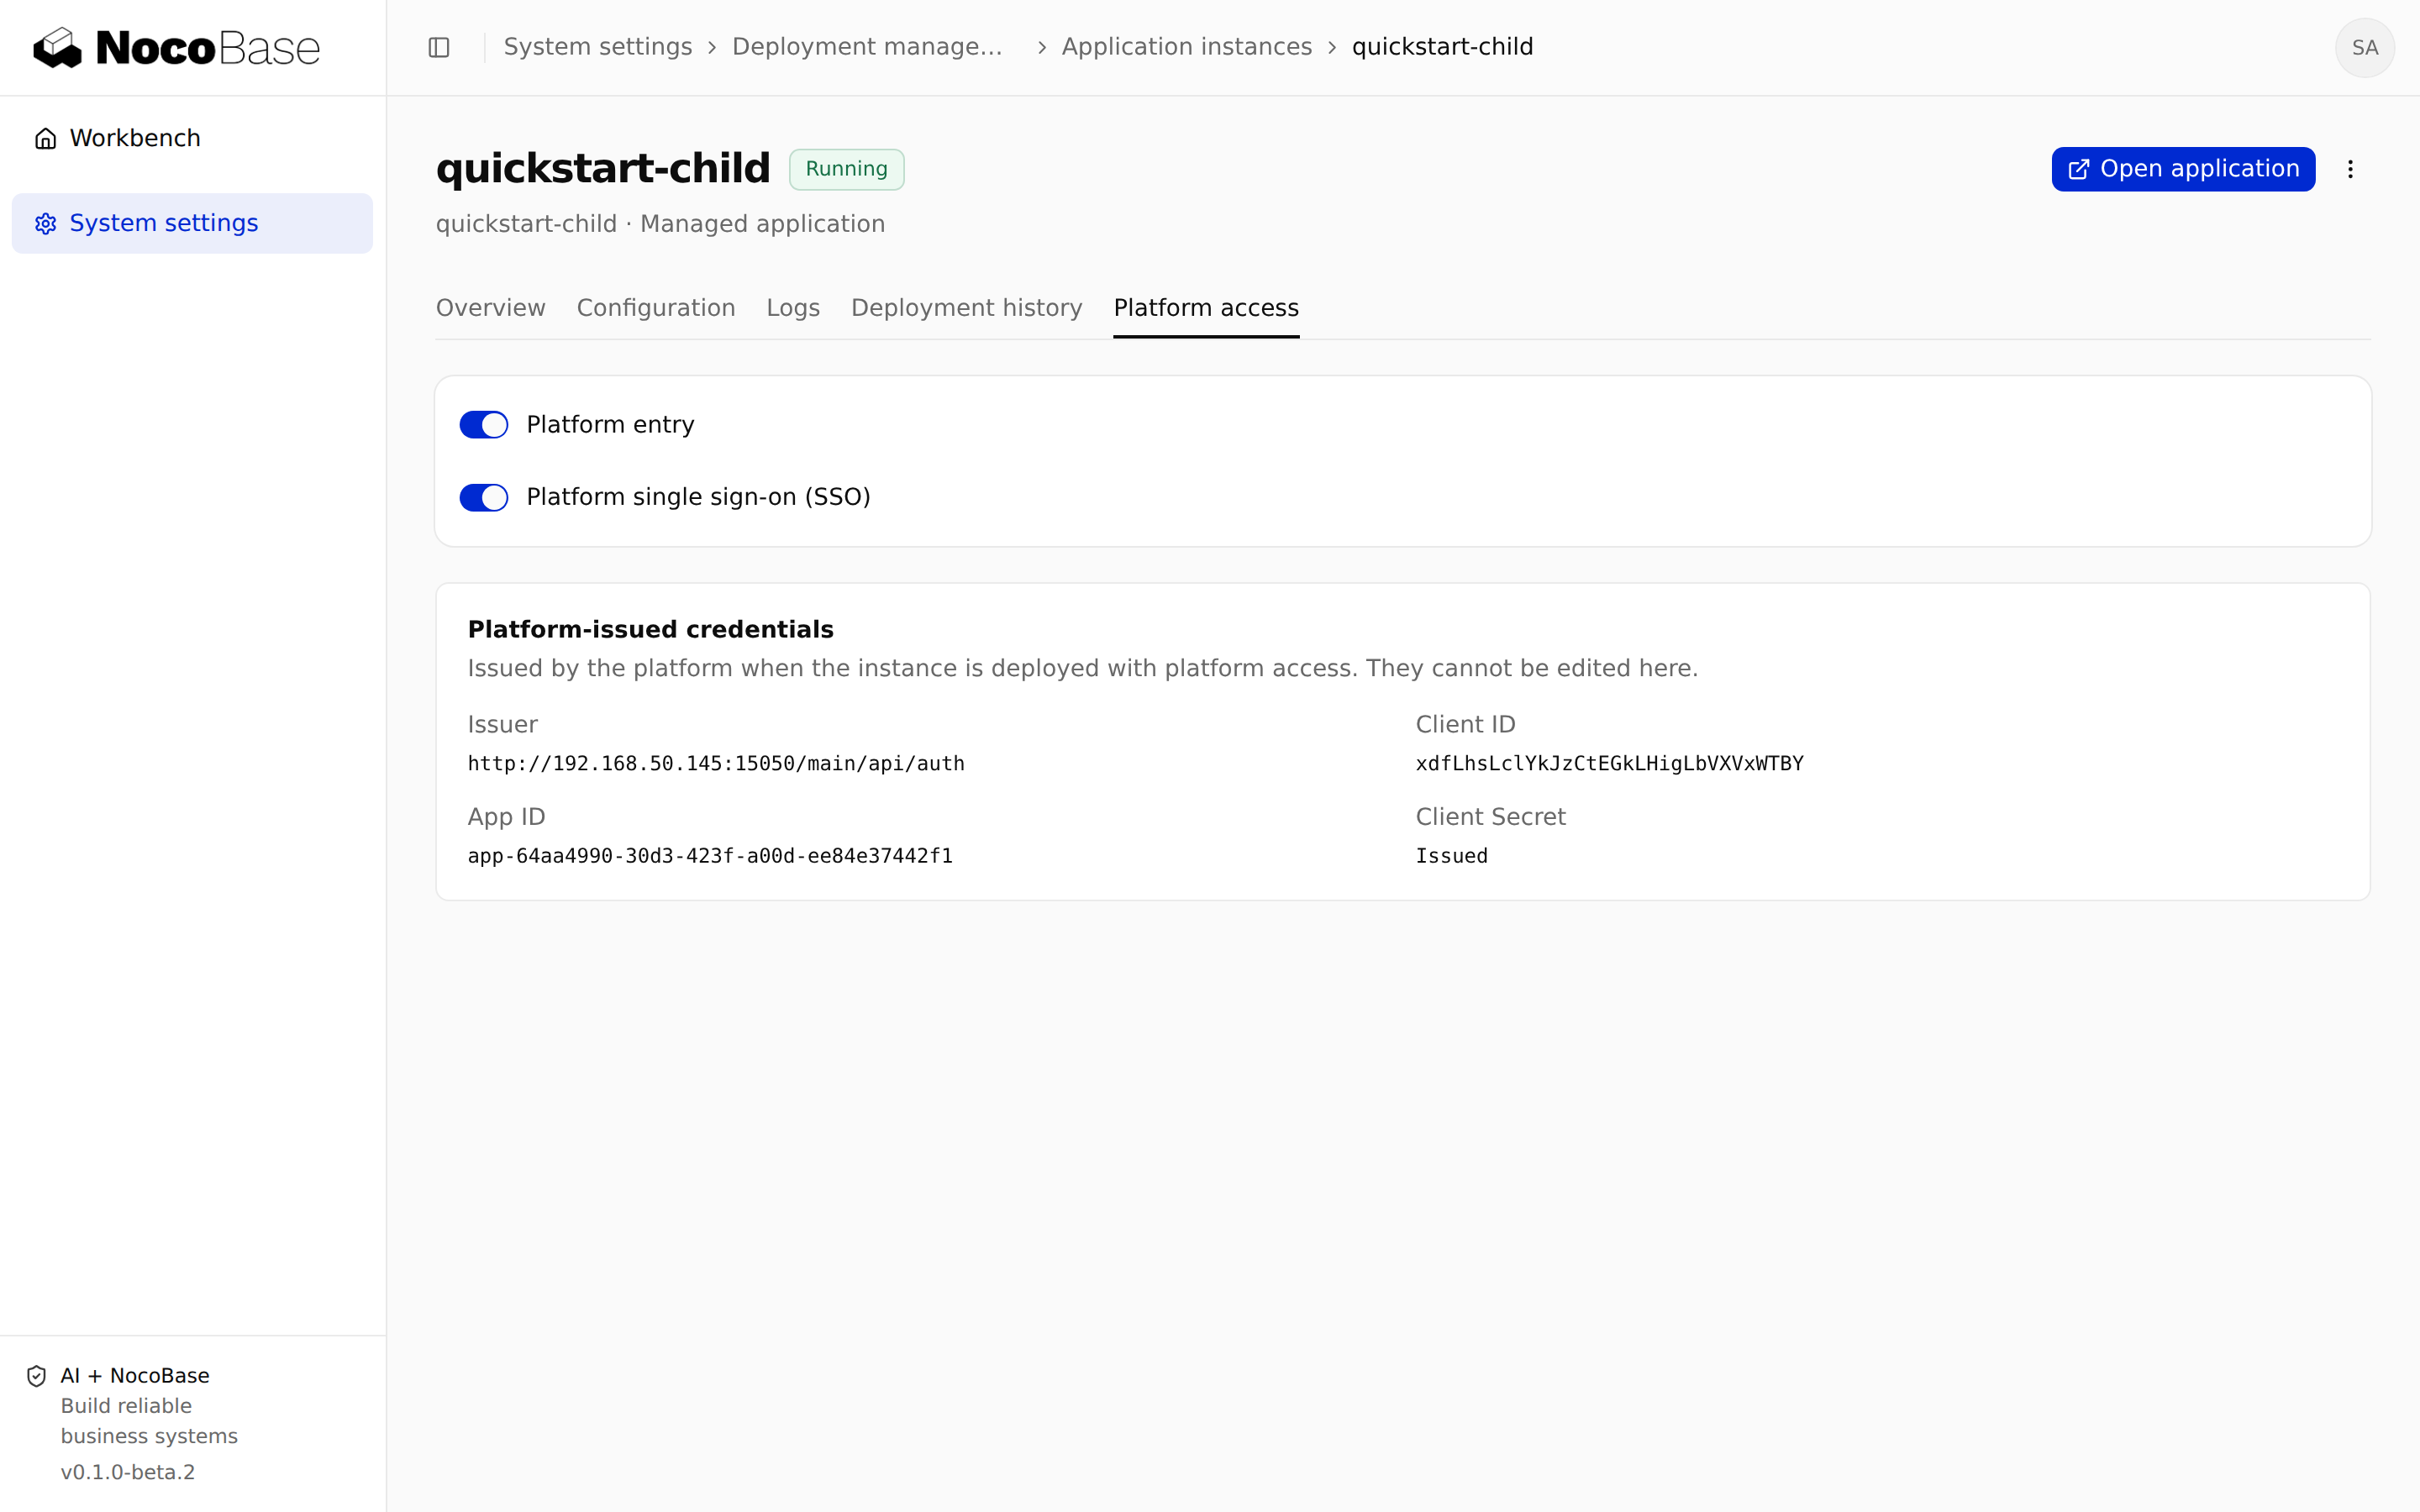
Platform access の Platform entry はプラットフォームからのアクセス、Platform SSO は統一ログインを制御します。
入口を無効化しても稼働やデータは保持されます。ホスト型インスタンスの SSO を無効化すると入口はローカルログインを使うため、事前にローカルアカウントを確認します。再有効化では保持された設定を使いますが、未設定の外部アプリは統合が必要です。
無効化は全システムからの一括ログアウトではありません。既存セッションは後続のアクセス確認で拒否されます。接続解除は資格情報を撤回し、再接続するホスト型インスタンスには新しい資格情報のデプロイが必要です。
発行されたログイン設定を確認する
Platform-issued credentials に issuer、client ID、アプリ ID、秘密情報の発行状態を表示します。issuer は認証パスを含む ID サービス URL であり、Main のホーム URL ではありません。
カードでは編集できません。他のインスタンスにコピーしたり、secret をフロントエンド、ソース、画像に含めたりしないでください。
子アプリの業務権限を設定する
空の子アプリテンプレートにはユーザー・ロール管理ページの準備がありますが、既定では登録されません。業務機能の開発時にプロジェクトのアプリ開発ガイドに従い、client/routes.ts で client/pages/settings/routes.ts のルートを有効にし、新しい版をビルドしてデプロイします。そのため、作成直後のテンプレートには Permission management の入口がありません。
子アプリのローカル管理者でロール、ページ、操作、データ範囲を設定します。営業担当者が自分の顧客だけを扱い、システム管理に入れないことなどを確認します。
ホーム画面はログインだけで開ける場合があり、業務権限の設定済みを意味しません。独自機能ではボタン非表示だけでなくサーバー側の権限検証が必要です。
ローカル管理者ログインを残す
子アプリの入口に続けて login?auth=local を開きます。例は https://apps.example.com/customer-dev/login?auth=local です。Main ではなくそのインスタンスの管理者を使います。
初期管理者の保存を済ませ、SSO 障害時にも使えるようにします。ログアウト直後に再ログインされるなら、ログイン処理が signedOut=1 を保持することを確認します。
ログイン・切り替え・権限を検証する
- 一般ユーザーがワークベンチから SSO で入れることを確認します。
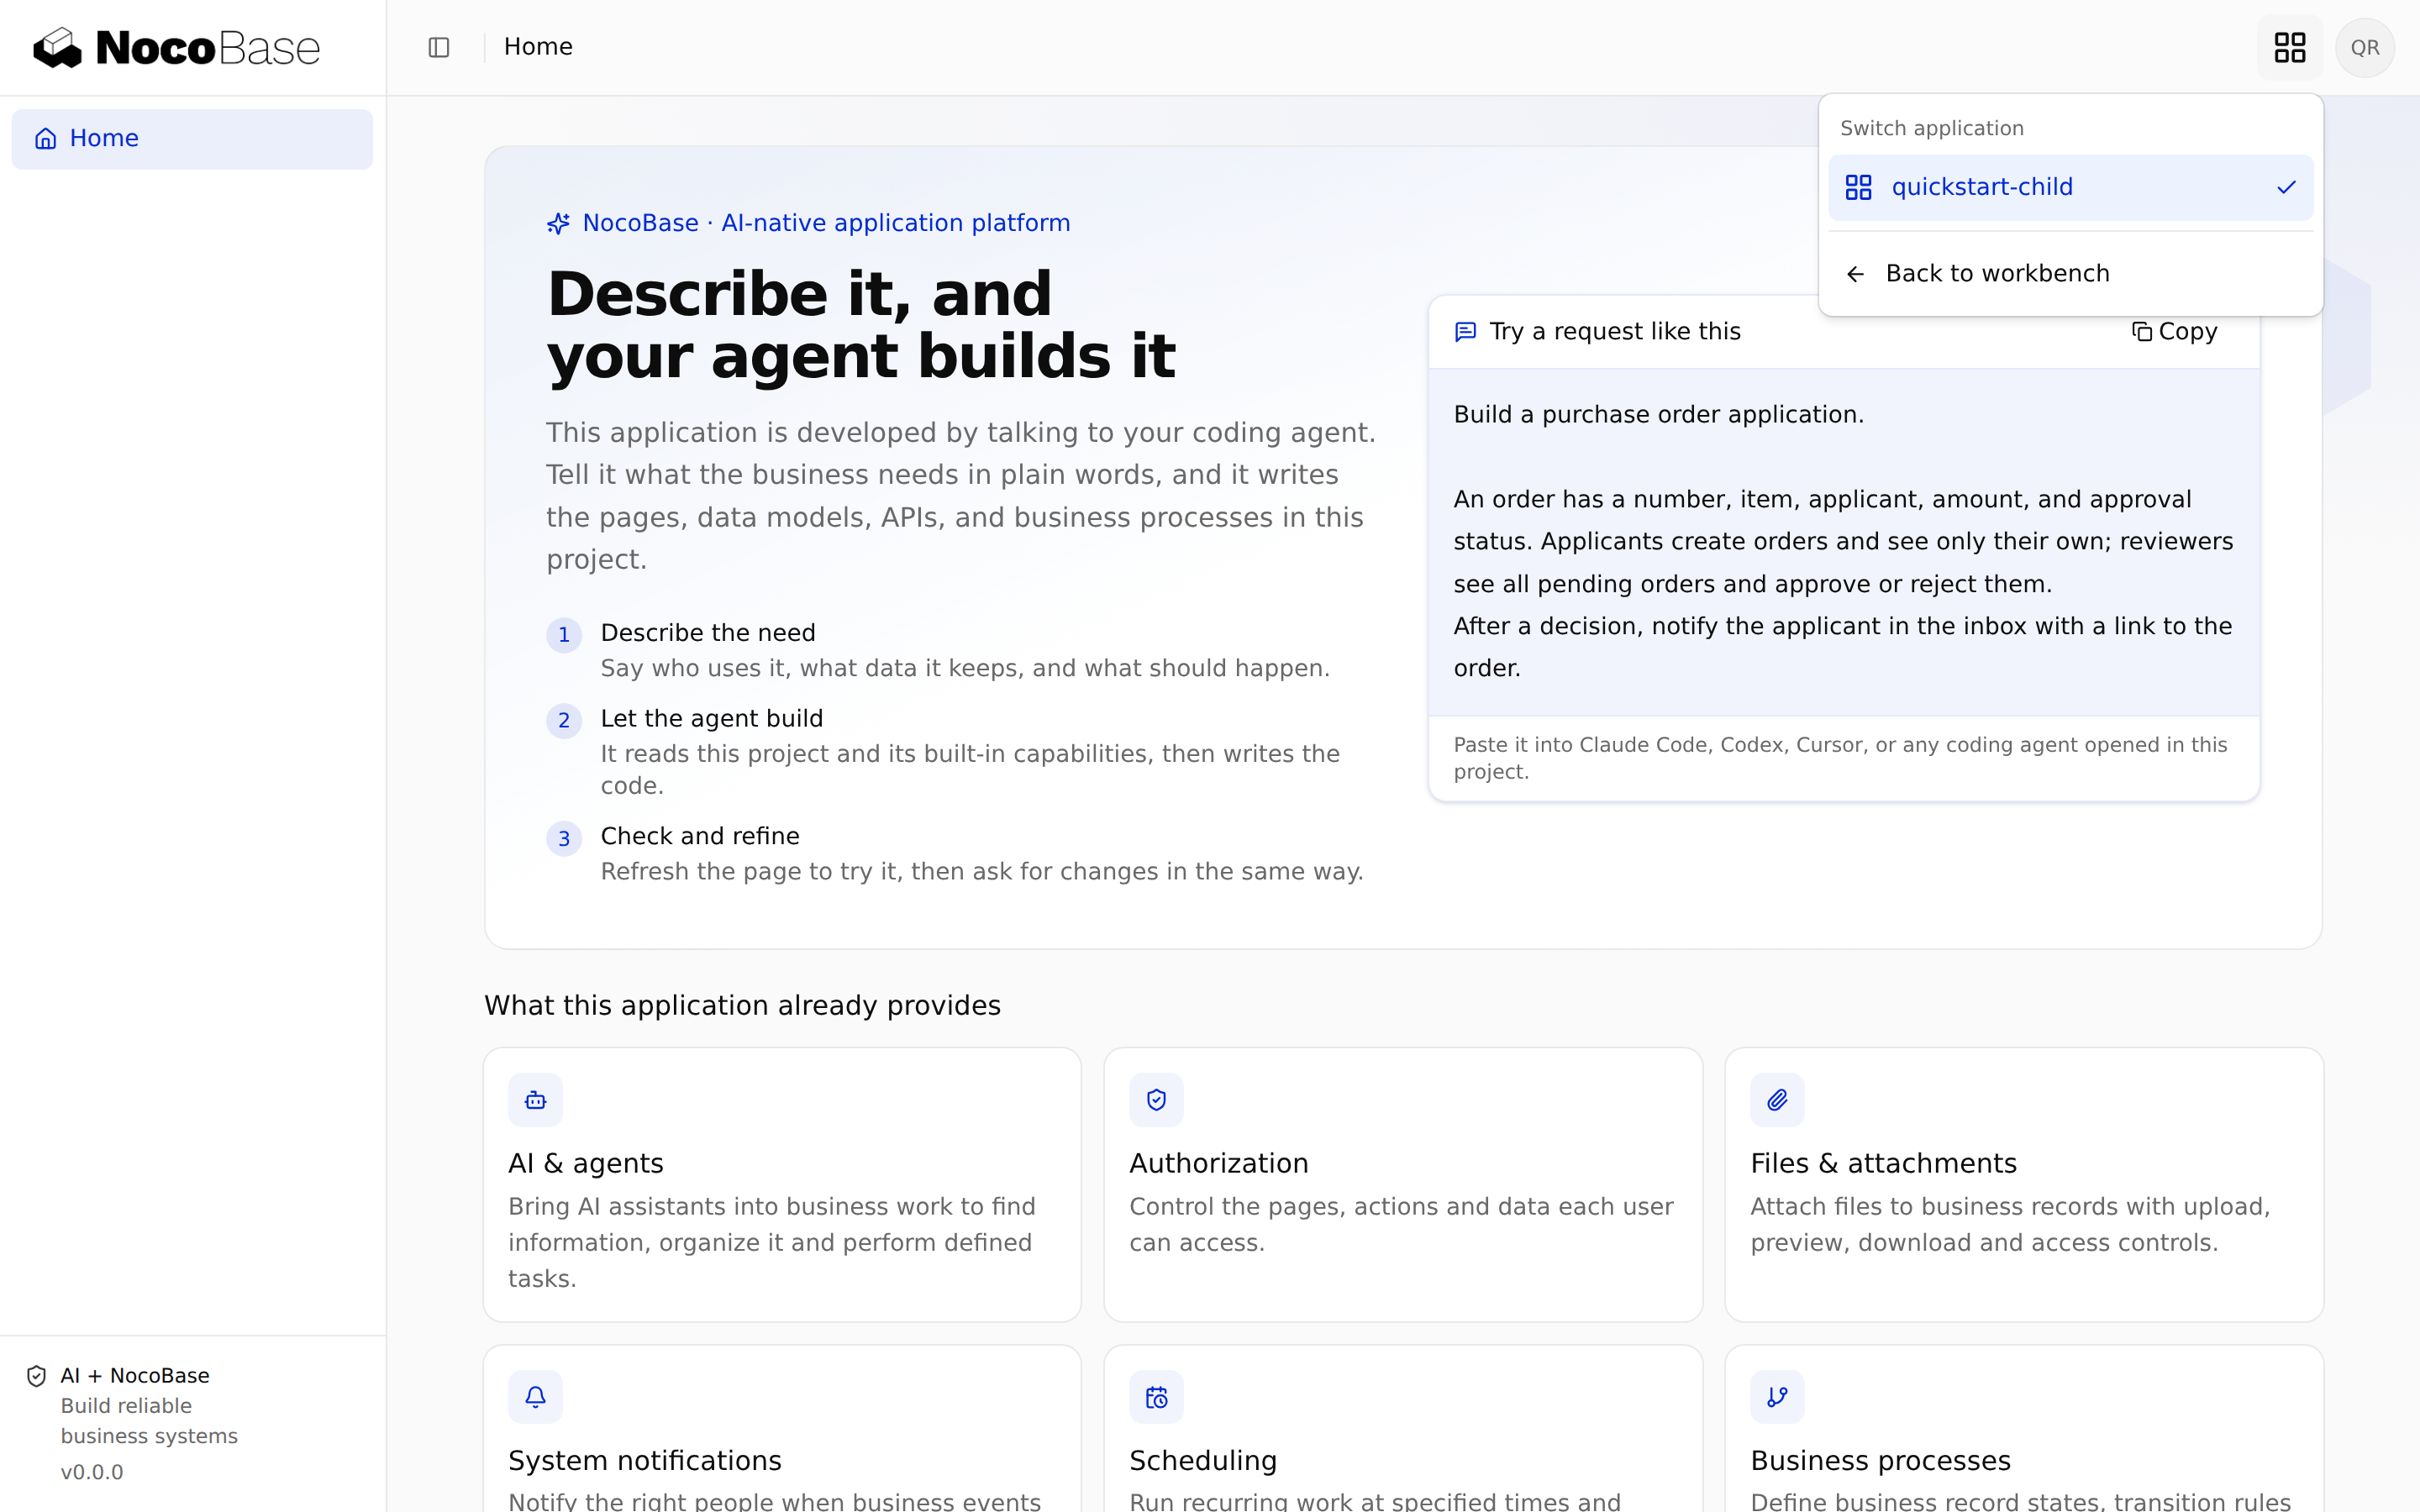
- 切り替えメニューを実際に開き、一覧、切り替え、Main への戻りを確認します。ホーム表示だけでは一覧を取得しません。
- 許可された業務操作のみ実行でき、管理 API に入れないことを確認します。
- ローカル管理者の復旧ログインを確認します。ローカルユーザーに架空のプラットフォーム一覧を返さないでください。
- プラットフォームユーザーや入口の無効化が、新規ログインと後続のアクセス確認に反映されることを確認します。
コールバックとログイン障害を調べる
| 症状 | 確認 |
|---|---|
SSO_REDIRECT_NOT_ALLOWED | HTTPS を使うか、管理された HTTP origin を Main に追加して再起動する。設定を参照 |
| コールバック不一致 | origin、base path、登録 URL を照合。provider ID を推測しない |
| issuer 不一致 | discovery、トークン、子アプリの設定でプロトコルと認証パスを一致させる |
| ログインできるが操作できない | 子アプリの業務権限を設定する |
| 切り替えが表示されない | 実際の版、クライアント統合、プラットフォーム URL を確認する |
| 子アプリが 404、リアルタイム接続が失敗 | プロキシの子アプリパスと WebSocket 対応を確認する |
Main のドメインや issuer 変更前に、インストール済み Skill に従って ID 名前空間とコールバックを扱い、既存ユーザーが新規 ID と見なされないようにします。