
平台身份与子应用账号
统一登录证明用户是谁,不决定他在子应用中能做什么。启用的平台用户可以使用有效的平台接入,无需额外配置应用成员资格;子应用保存自己的账号绑定和业务权限。
主应用管理员不会自动成为子应用管理员。不要通过同名、同邮箱或主应用角色直接授予子应用最高权限。
托管实例的自动登录接入
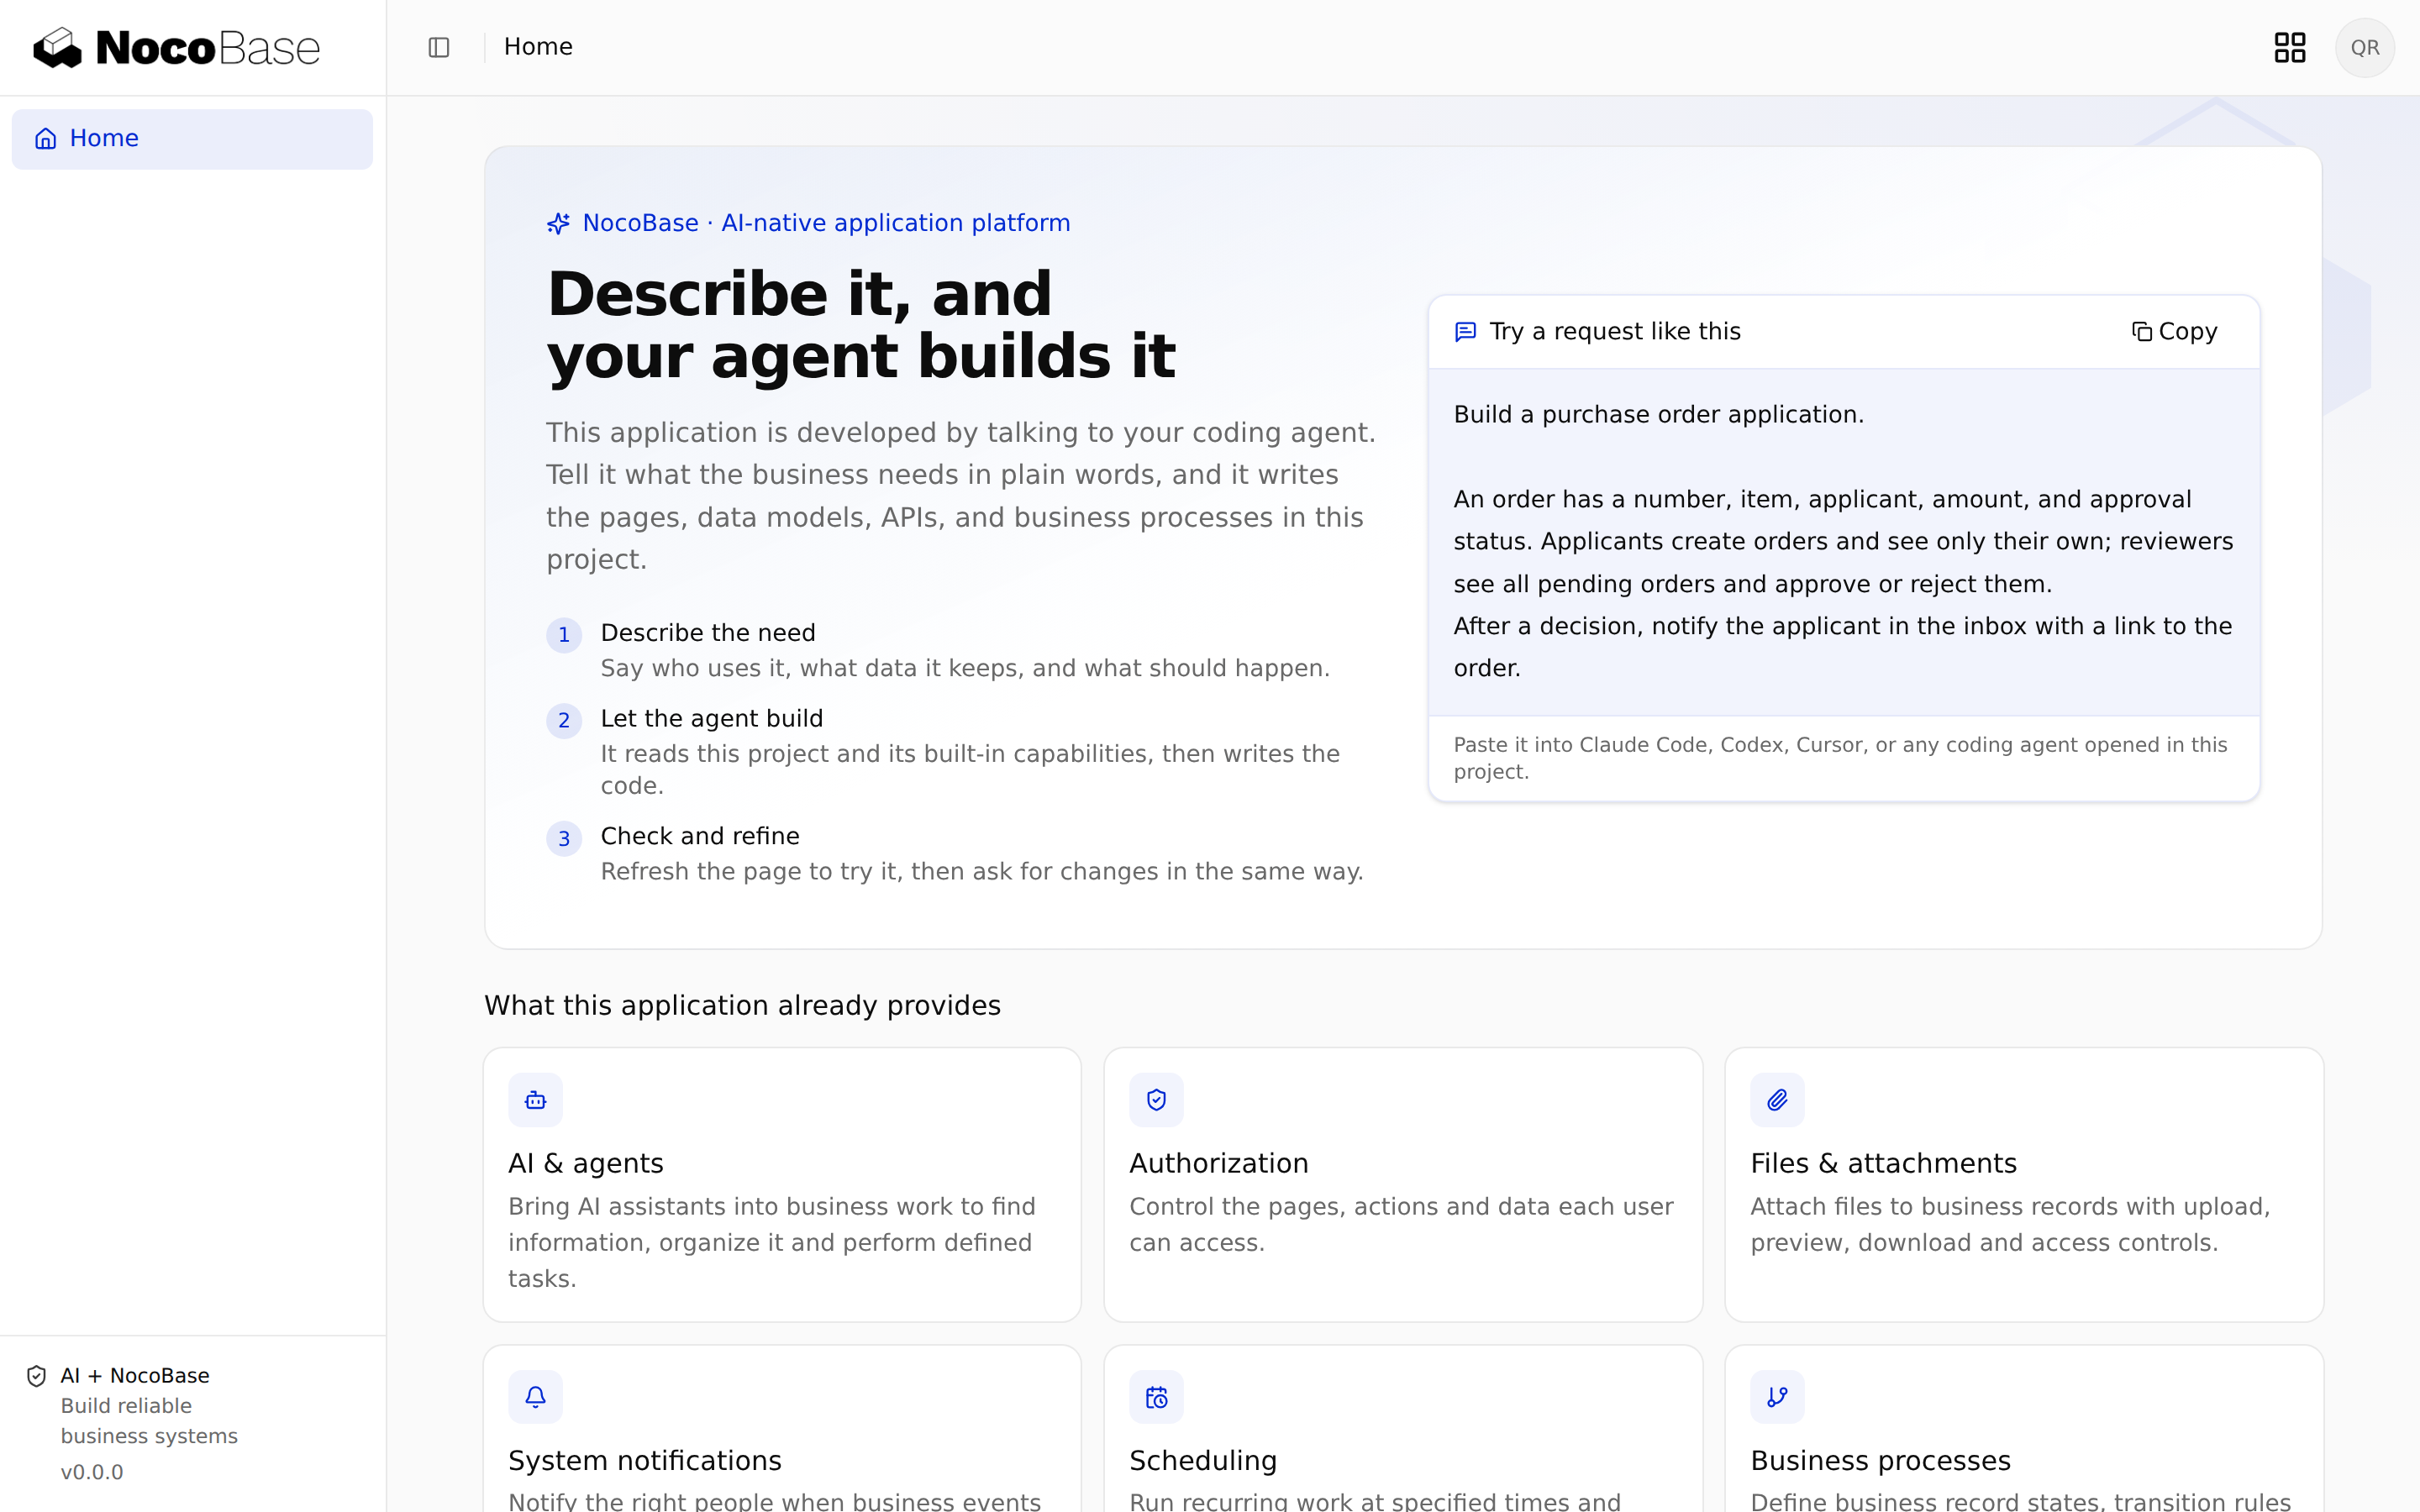
sub-app 模板已包含 Platform SSO 的服务端、配置和前端集成。创建托管实例时启用平台 SSO,主应用会为该实例签发客户端凭据,在部署时注入,运行激活后再启用访问。
无需手动复制 client ID 或 secret。普通应用要使用该功能,需要先完成 Platform SSO 集成并重新构建;仅开启实例开关不能给应用补装插件。
管理平台入口与统一登录开关
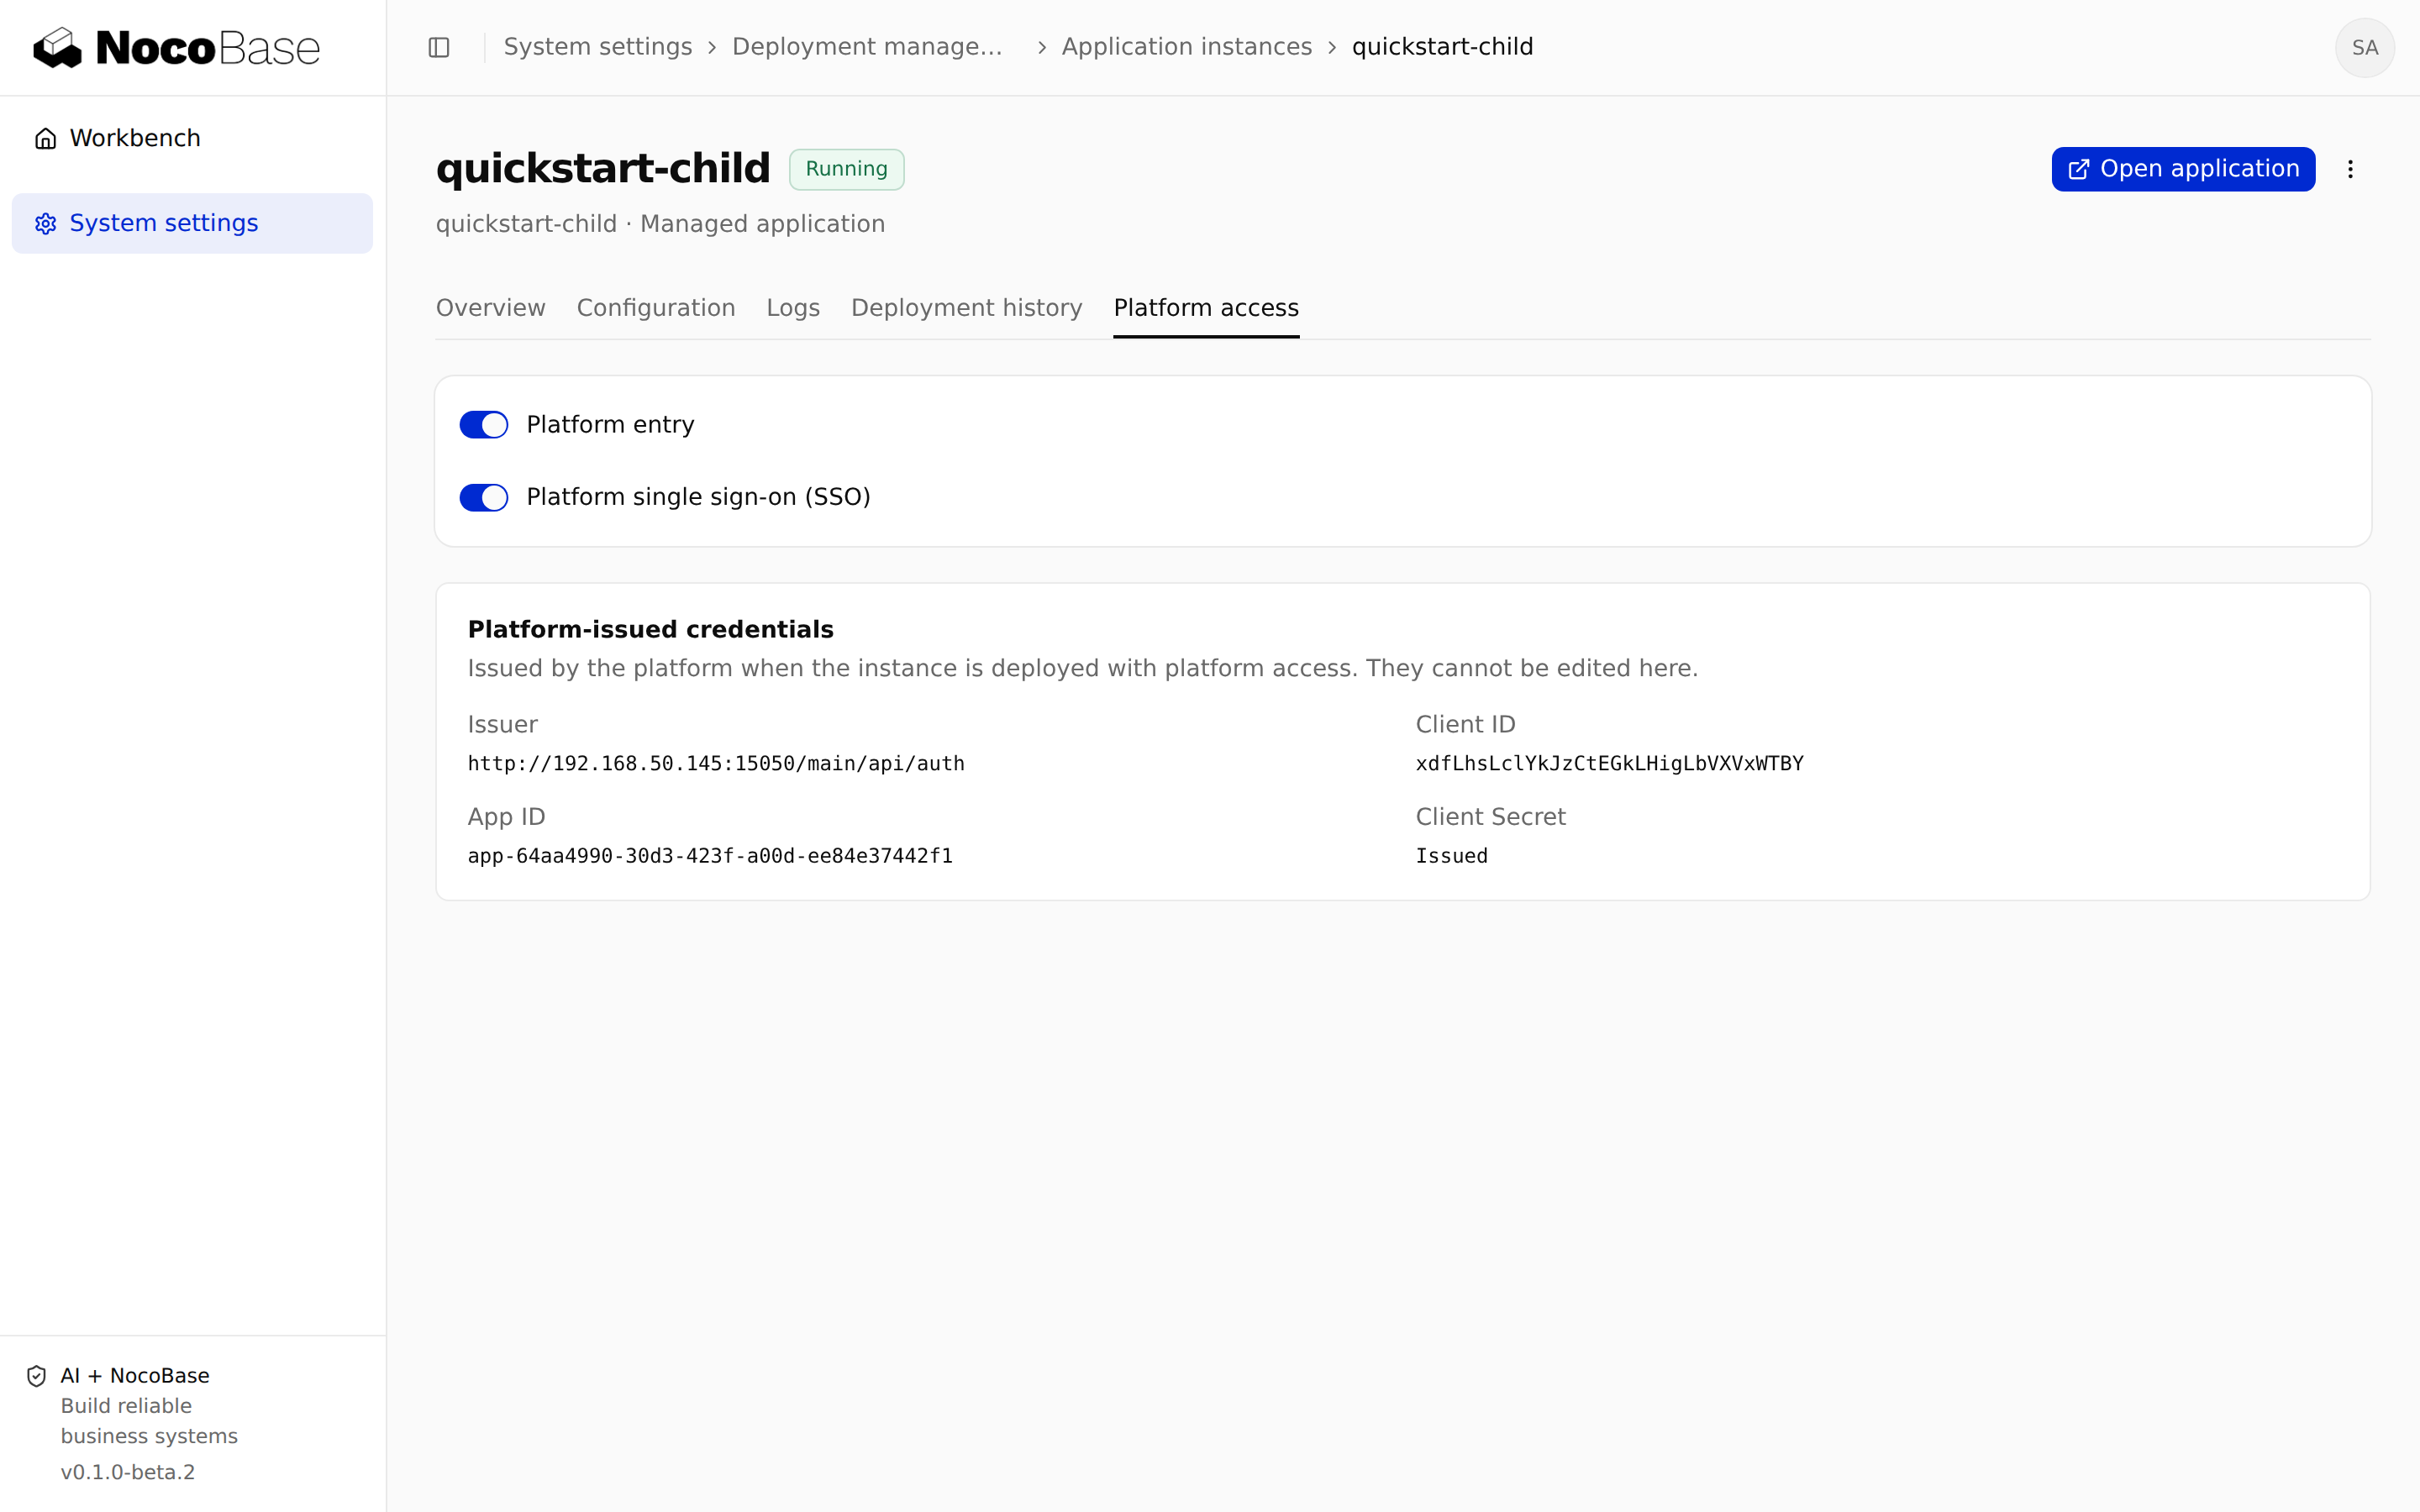
实例详情的平台访问中,平台入口和平台 SSO 是两个独立开关:
| 设置 | 作用 |
|---|---|
| 平台入口 | 控制应用是否通过平台提供访问 |
| 平台 SSO | 控制是否允许平台身份统一登录 |
关闭入口不停止实例,不删除数据。关闭托管实例的 SSO 后,平台入口使用本地登录,需先保证本地账号可用。重新启用 SSO 会使用保留的客户端配置;未完成接入的外部应用仍需先配置。
停用入口或 SSO 不是全局退出所有系统;已有平台会话会在后续访问检查中被拒绝。解除接入会撤销凭据,托管实例再次接入需要部署新凭据。
查看平台签发的登录配置
平台签发的凭据卡片展示 issuer、client ID、应用 ID 以及密钥签发状态,用于核对接入。issuer 是身份服务地址,包含认证路径,不是主应用首页地址。
这些配置由平台生成,不能在卡片中编辑。不要将一个实例的凭据复制给另一个实例,也不要把 secret 放入前端配置、源码或截图。
配置子应用业务权限
空白子应用模板包含预备的用户和角色管理页面,但默认未注册。开发业务功能时,按项目应用开发指引,在 client/routes.ts 中启用预备的 client/pages/settings/routes.ts 路由,再构建部署新版本。因此,刚创建的模板不会直接显示权限管理入口。
使用子应用本地管理员进入子应用的权限管理,为实际使用者分配所需角色、页面权限、操作权限和数据范围。按业务需求验证,例如销售人员只访问自己的客户,不能进入系统管理。
模板首页可以只要求已登录;能够打开首页并不代表业务角色已经配置。开发自定义功能时,还需要在服务端校验权限,不能只隐藏前端按钮。
保留本地管理员登录
在子应用入口路径下打开 login?auth=local,例如 https://apps.example.com/customer-dev/login?auth=local。使用该实例自己的本地管理员,不能使用主应用管理员密码代替。
保留本地登录供平台登录异常时恢复。保存初始凭据的方法见管理应用实例。退出子应用后若立即自动进入,应检查登录页的退出处理是否保留 signedOut=1,避免被现有平台会话自动登录。
验证登录、应用切换与权限
分别使用普通平台用户和本地管理员验证:
- 从工作台进入,SSO 回调完成并显示子应用页面。
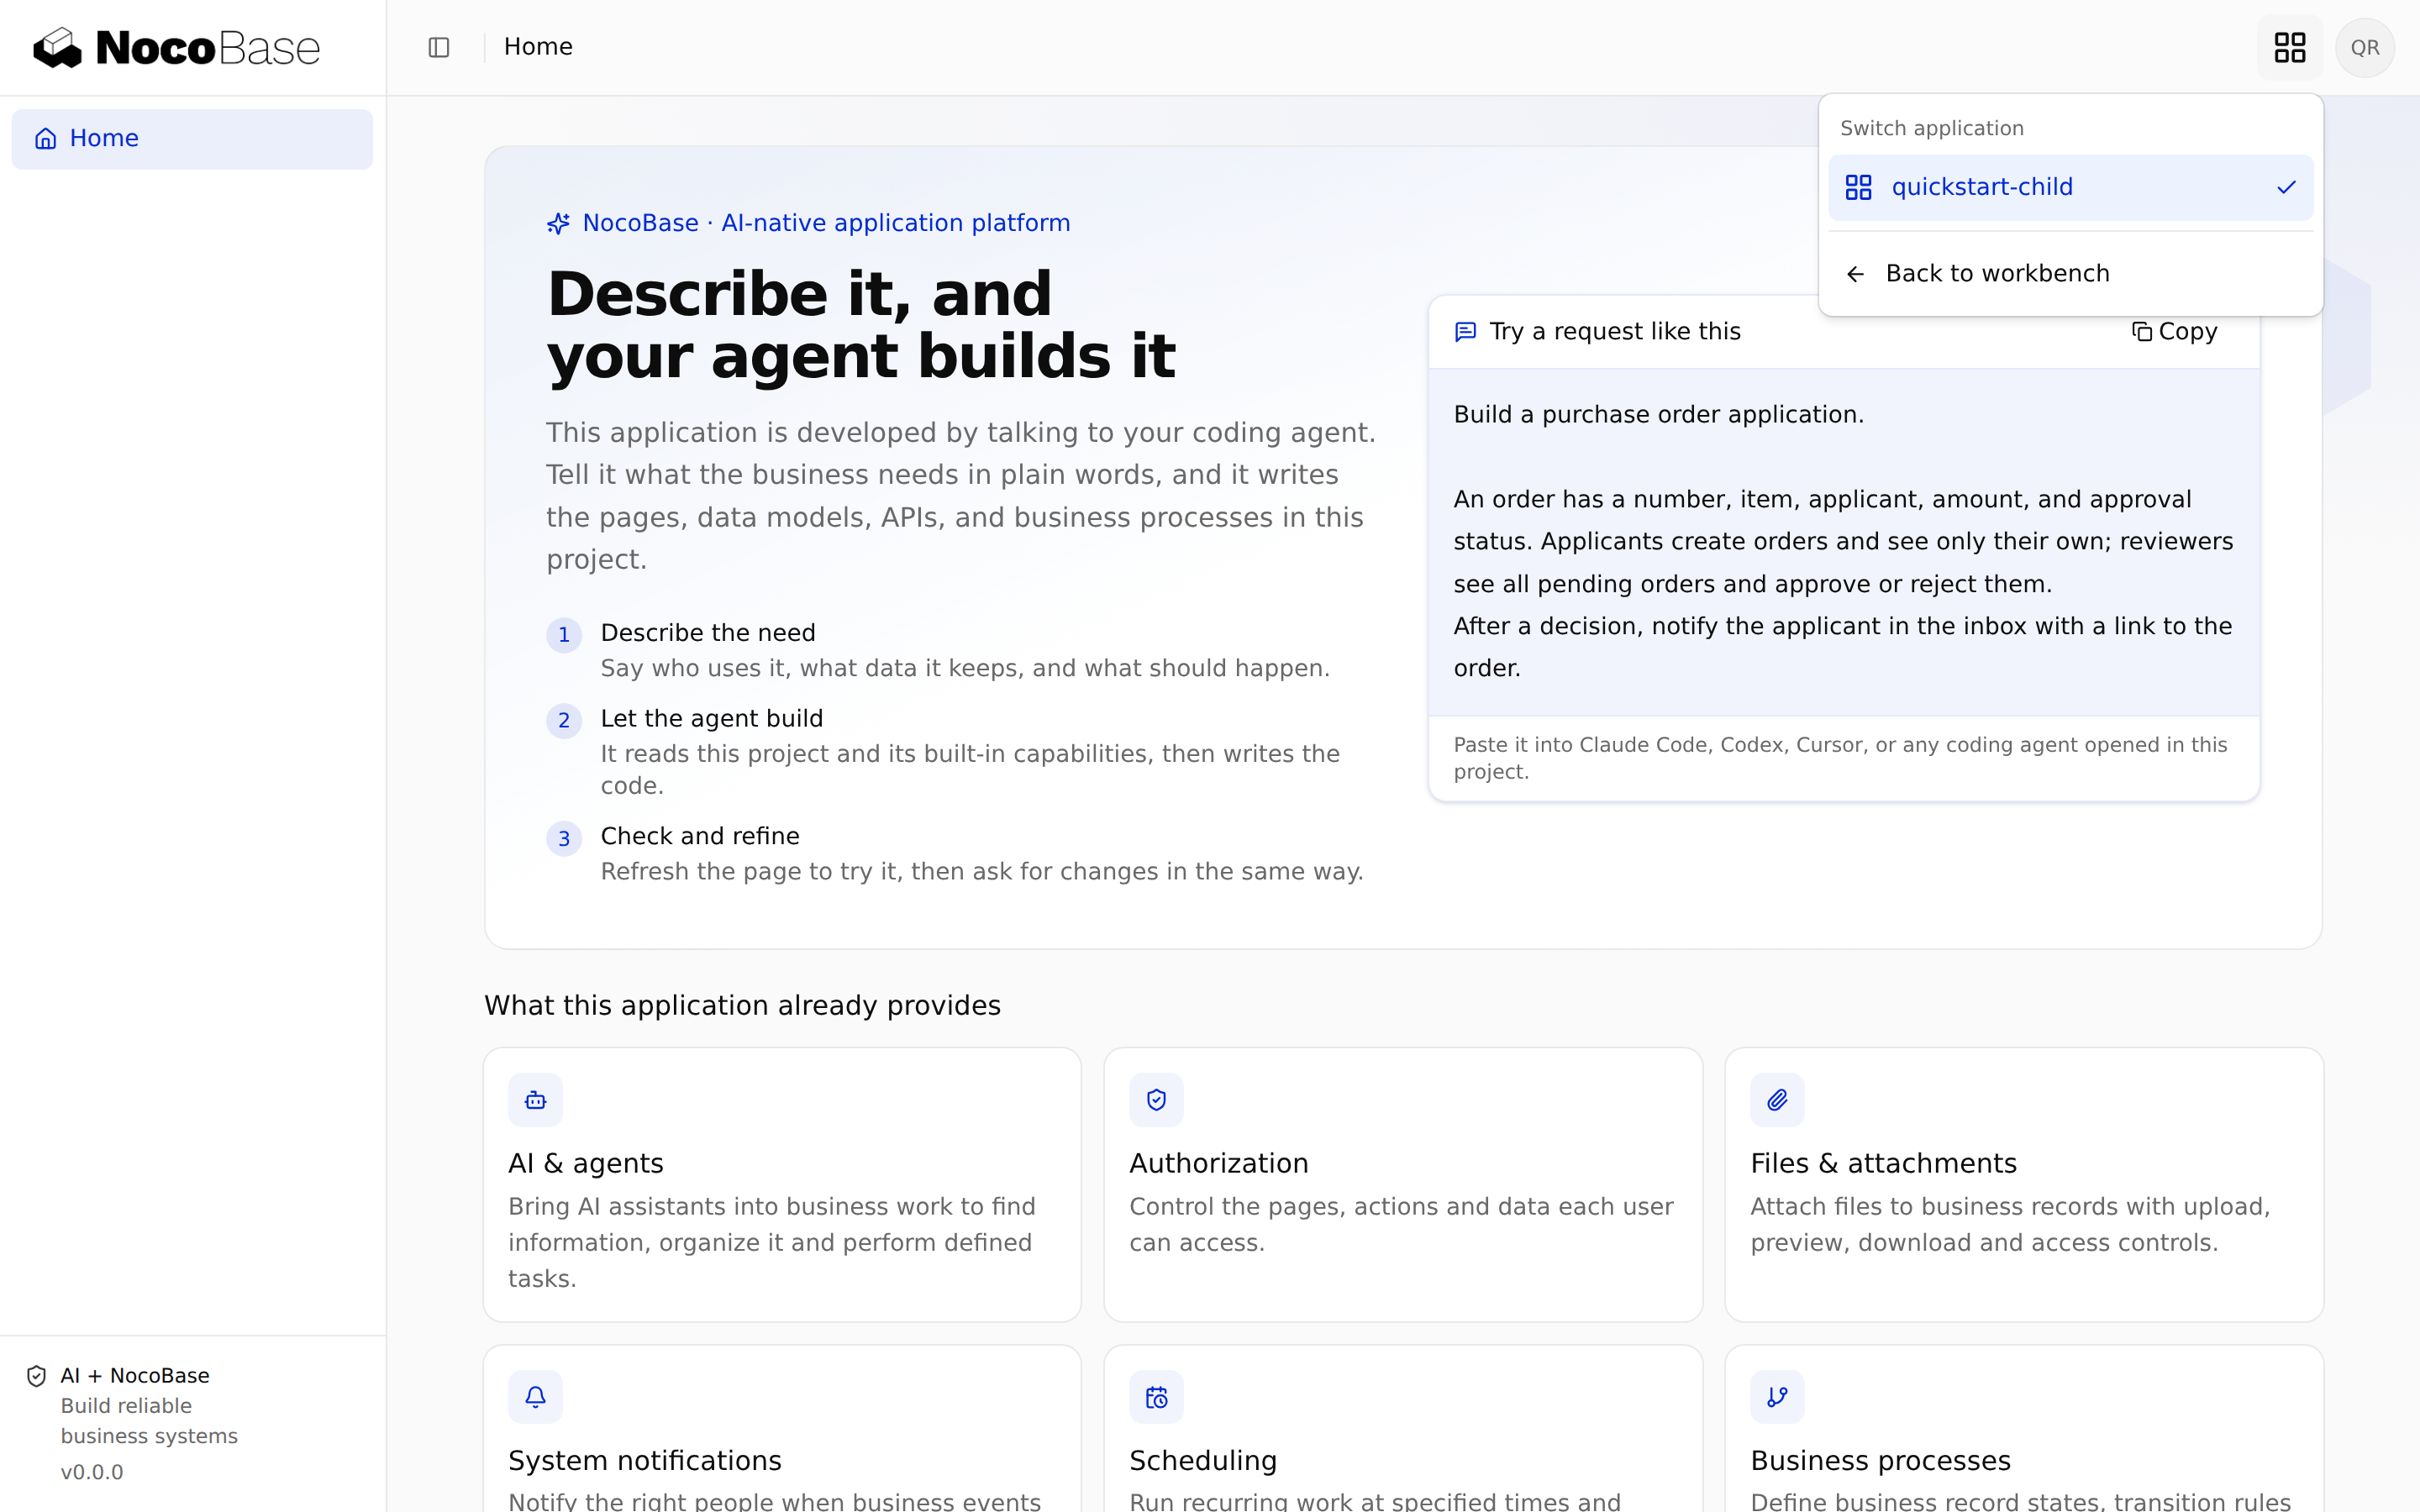
- 实际打开应用切换器,验证列表、切换及返回主应用;只打开首页不会请求切换列表。
- 普通用户只能执行已授权的业务操作,不能访问子应用管理 API。
- 本地管理员仍可通过本地登录维护;本地账号不应获得伪造的平台应用列表。
- 停用平台用户或入口后,新的登录和后续访问检查受到限制。
排查回调地址与登录失败
| 现象 | 检查 |
|---|---|
SSO_REDIRECT_NOT_ALLOWED | 使用 HTTPS;受控 HTTP 场景在主应用配置精确 origin 并重启,见运行节点配置 |
| 回调地址不匹配 | 核对浏览器 origin、子应用 base path 和已登记回调,不自行猜测 provider ID |
| issuer 不一致 | 主应用发现地址、令牌 issuer 与子应用配置须完全一致,包括协议和认证路径 |
| 能登录但没有业务权限 | 在子应用配置角色和数据权限,不调整 SSO 来绕过权限 |
| 首页可用但没有应用切换器 | 检查实际部署版本、前端集成和平台 URL;已有应用需要在布局中挂载切换器 |
| 平台可访问但子应用 404 或实时连接失败 | 反向代理须转发子应用路径并支持 WebSocket |
更换主应用域名或 issuer 之前,先按已安装 Platform SSO 的接入指引处理身份命名空间与回调,避免将原有用户识别为新身份。