
| 类型 | 管理入口 | 身份与用途 |
|---|---|---|
| 组织密钥 | 设置 › API 密钥 | 独立于成员,适合 CI 和长期集成 |
| 个人密钥 | 个人设置 › API 密钥 | 以本人身份调用,适合个人脚本 |
组织密钥仅持有选定权限。个人密钥还受本人当前权限限制。为仓库配置 CI 时,优先使用检查配置生成的仓库密钥。
创建密钥
- 点「新建密钥」,填写名称和用途。
- 选择预设,再按需要收窄到具体项目或应用。
- 选择有效期,默认 90 天。
- 创建后立即保存,密钥只显示一次。
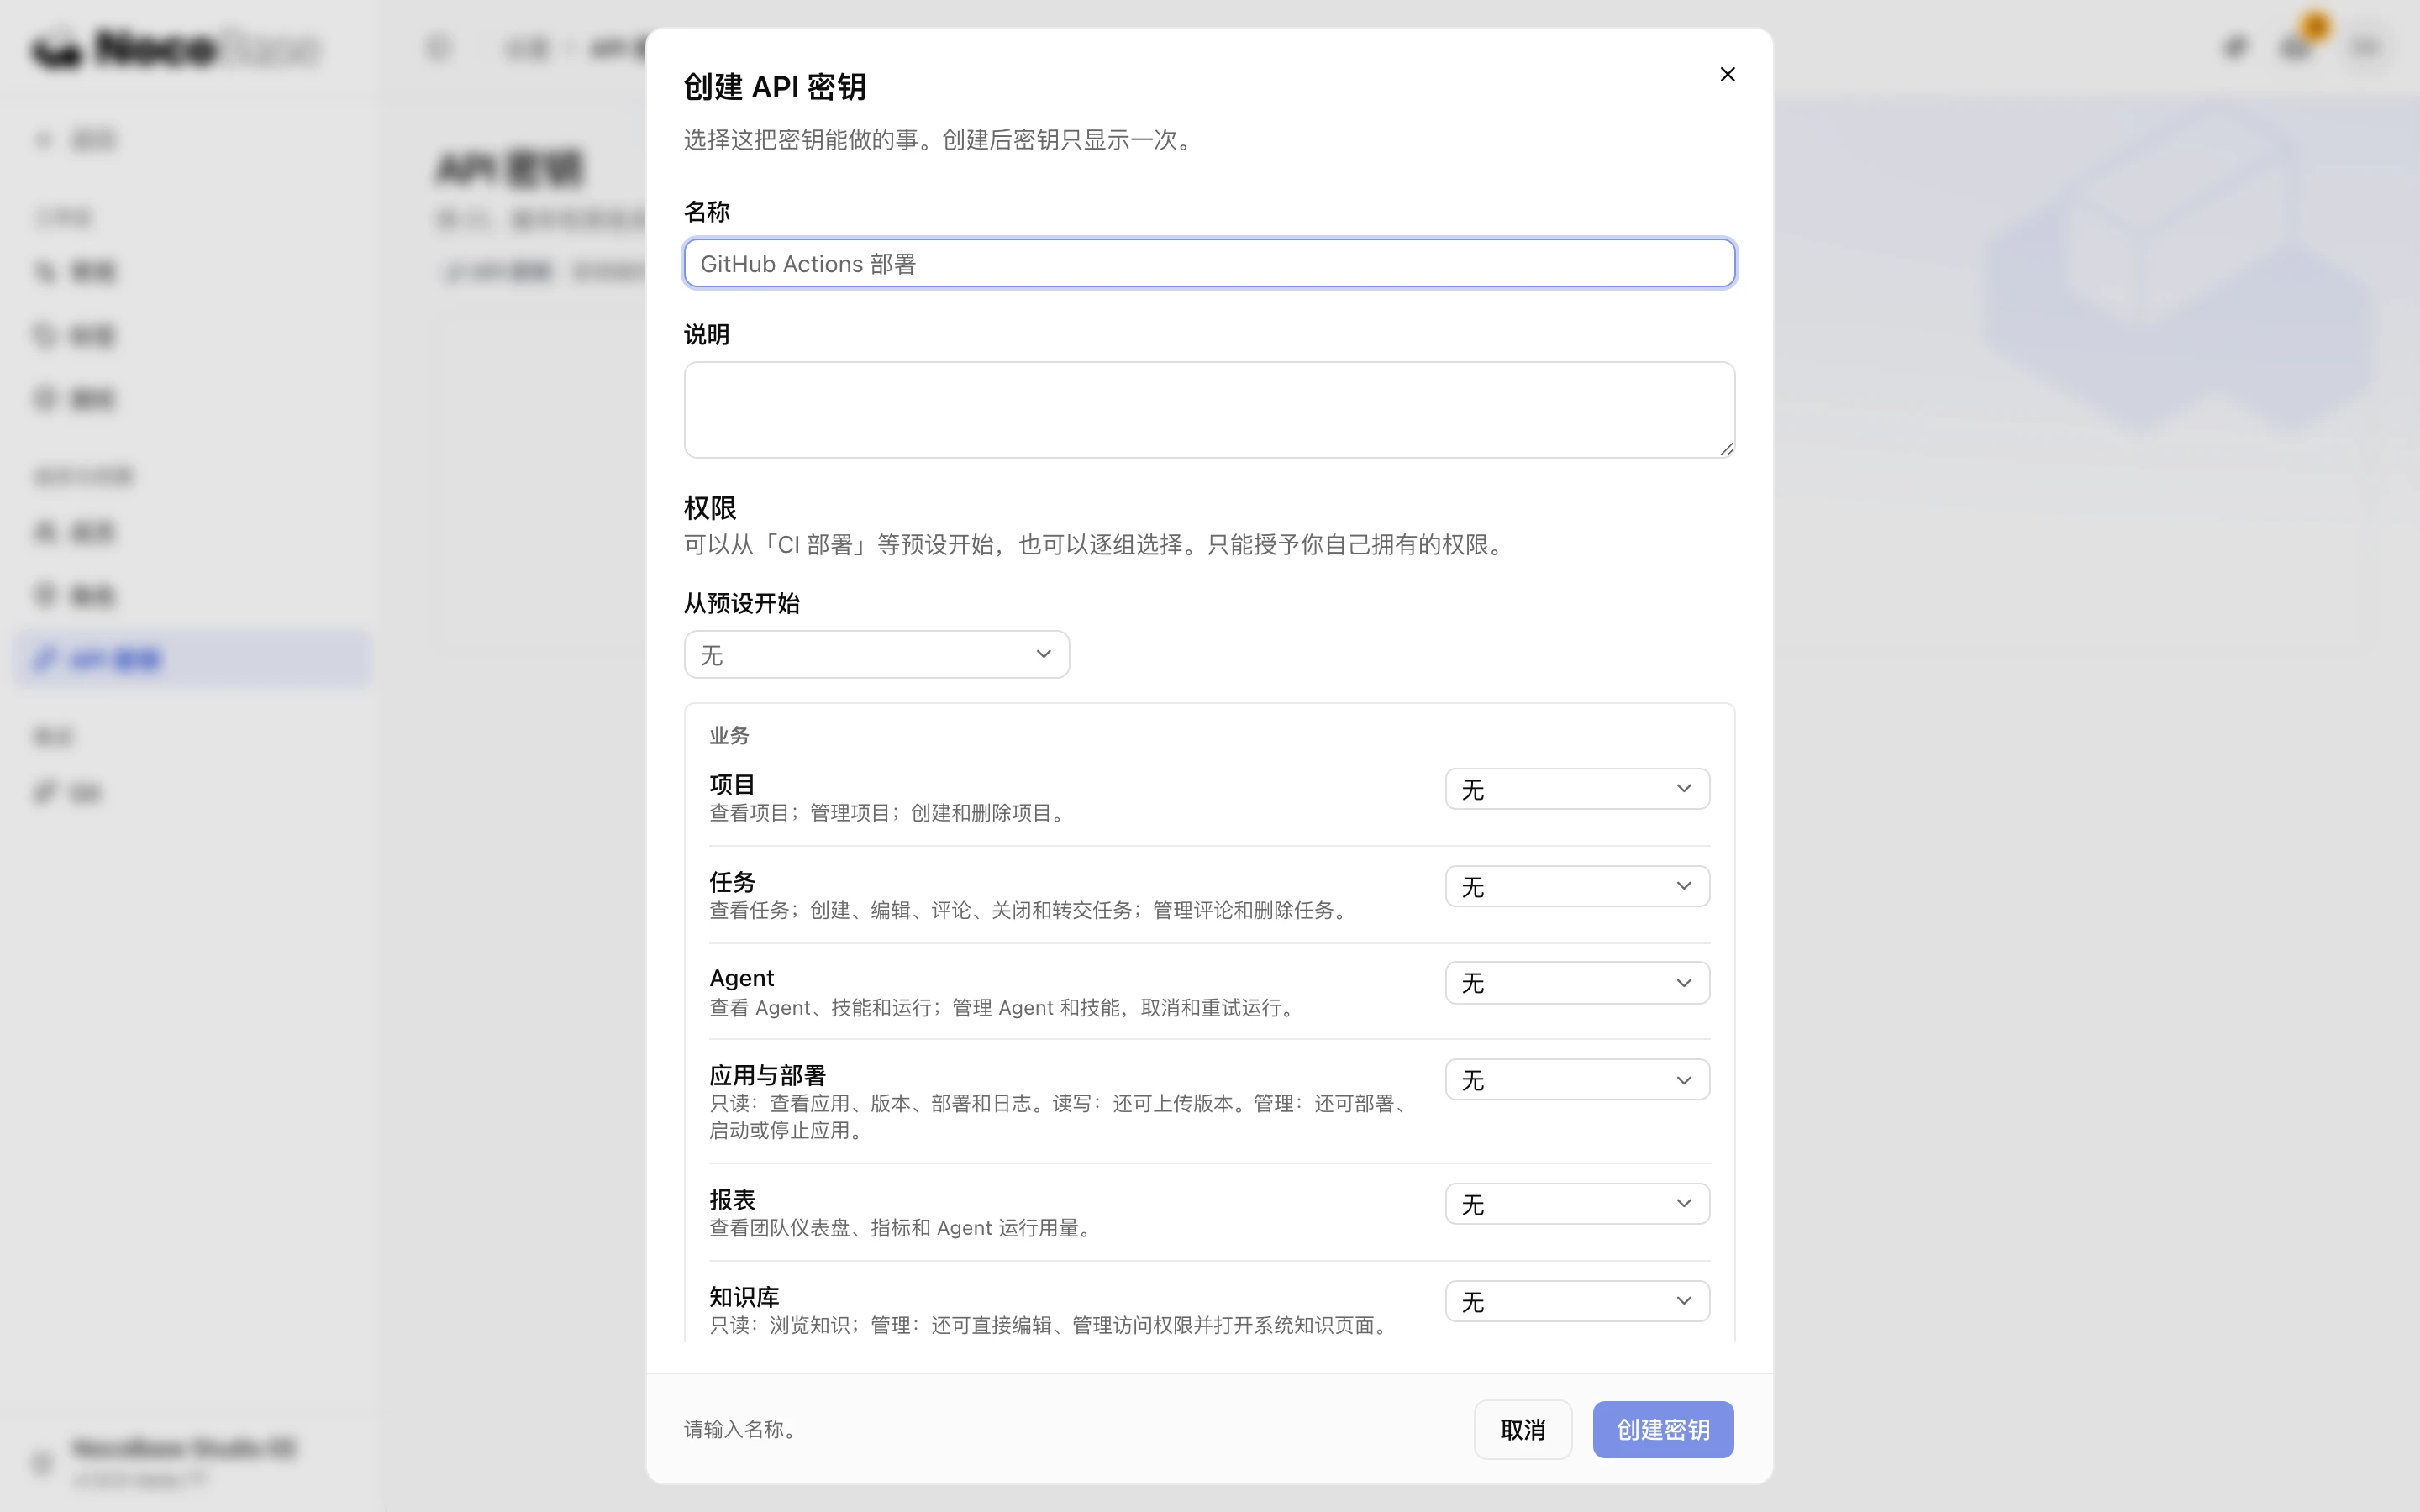
「CI 部署」允许上传并部署到指定应用;「CI 上传」只允许上传;「只读」用于读取已授权数据。只能授予自己拥有的权限。
密钥不能管理其他密钥或成员账号,也不能直接部署到受保护环境。受保护部署需要提交申请,由人批准。
维护密钥
- 轮换:保持名称和权限,生成新值,旧值立即失效。同步更新 CI 或脚本中的凭据。
- 停用:立即停止访问,需要时可启用。
- 删除:撤销访问,保留历史操作中的身份记录。
组织密钥的历史记录包含创建、权限修改、轮换和停用。仓库管理的 CI 密钥会标明来源;停用后,该仓库的流水线上报和部署会受到影响。
不允许成员新建个人密钥时,在角色中撤下相应权限。已有密钥仍可查看和撤销。