
在「设置 › 成员」管理账号,在「设置 › 角色」配置权限。Agent 执行工作时,还受发起人的权限和 Agent 可用操作范围限制。
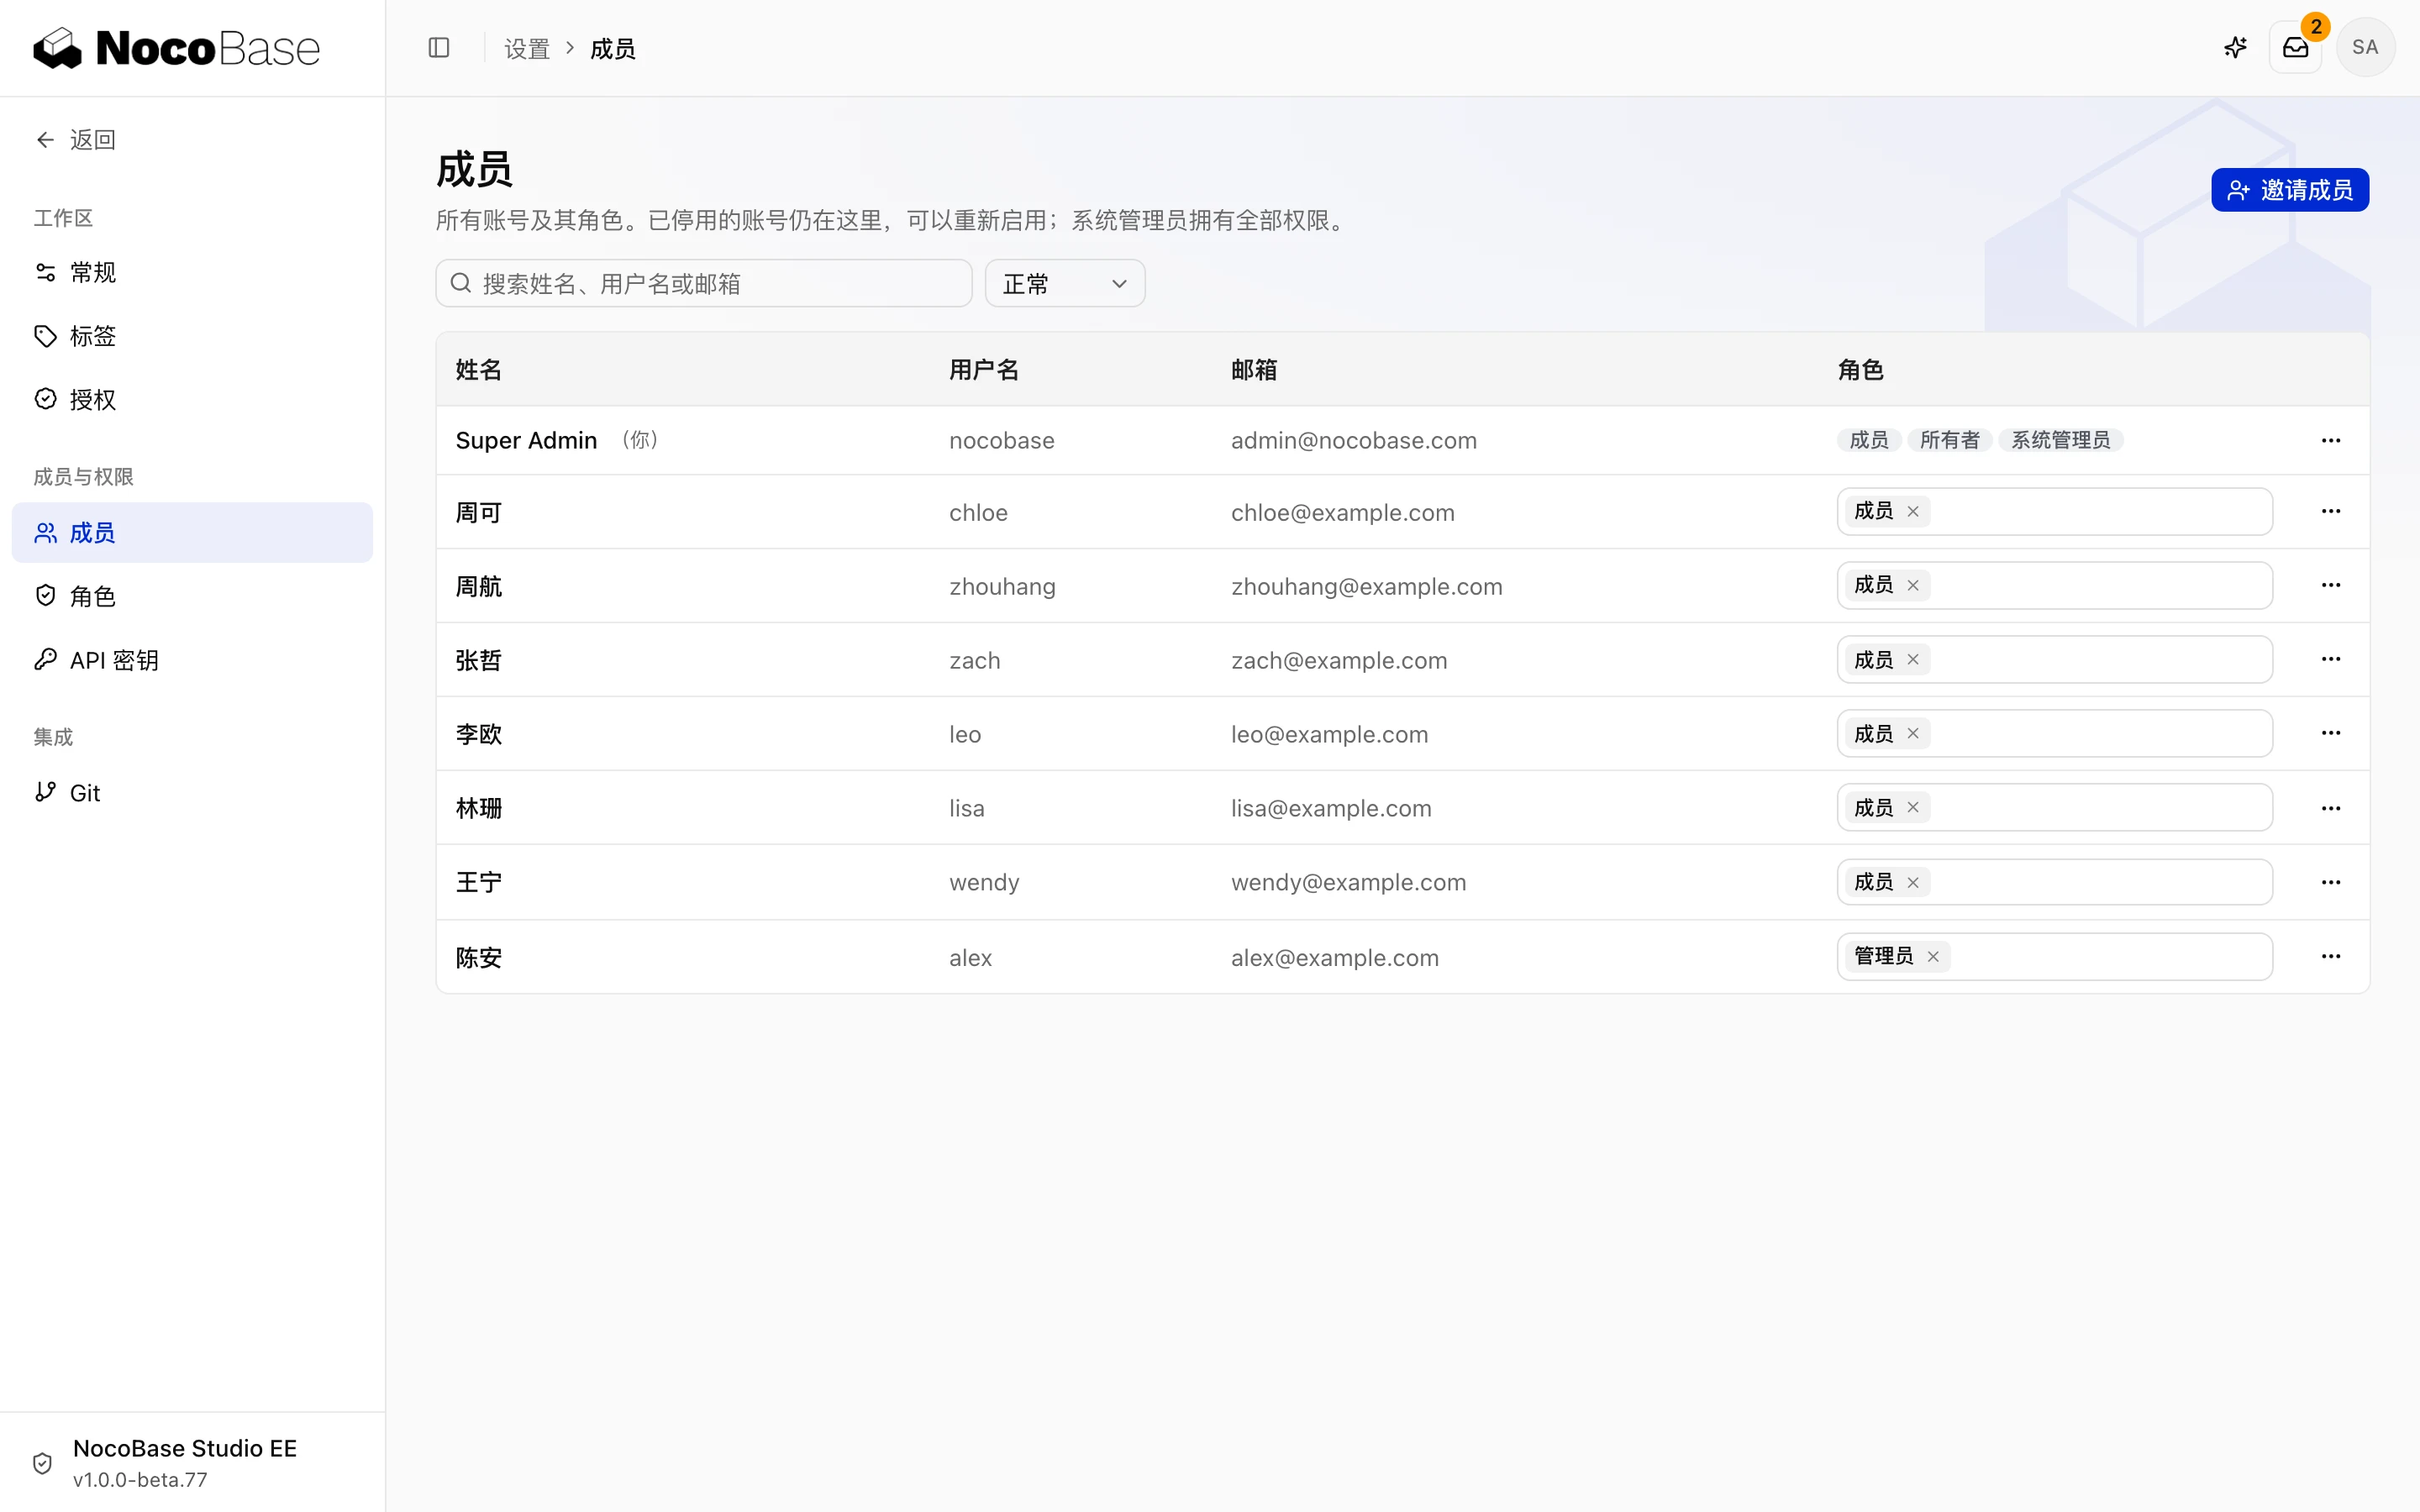
管理成员
搜索姓名、用户名或邮箱,查看有效和停用账号。新成员通过邀请加入,默认角色在「设置 › 常规」中指定。
| 操作 | 默认允许的角色 |
|---|---|
| 查看账号和角色 | 成员、管理员、所有者 |
| 邀请成员、分配和定义角色 | 管理员、所有者 |
| 修改他人资料、停用账号、重置他人密码 | 所有者 |
停用账号会阻止继续使用,但保留历史工作记录。需要时可重新启用。自己的密码在「个人设置 › 账号与安全」中修改。
只有所有者可授予或撤下所有者角色,不能移除最后一位所有者。初始系统管理员拥有全部权限,其角色不在此处修改。
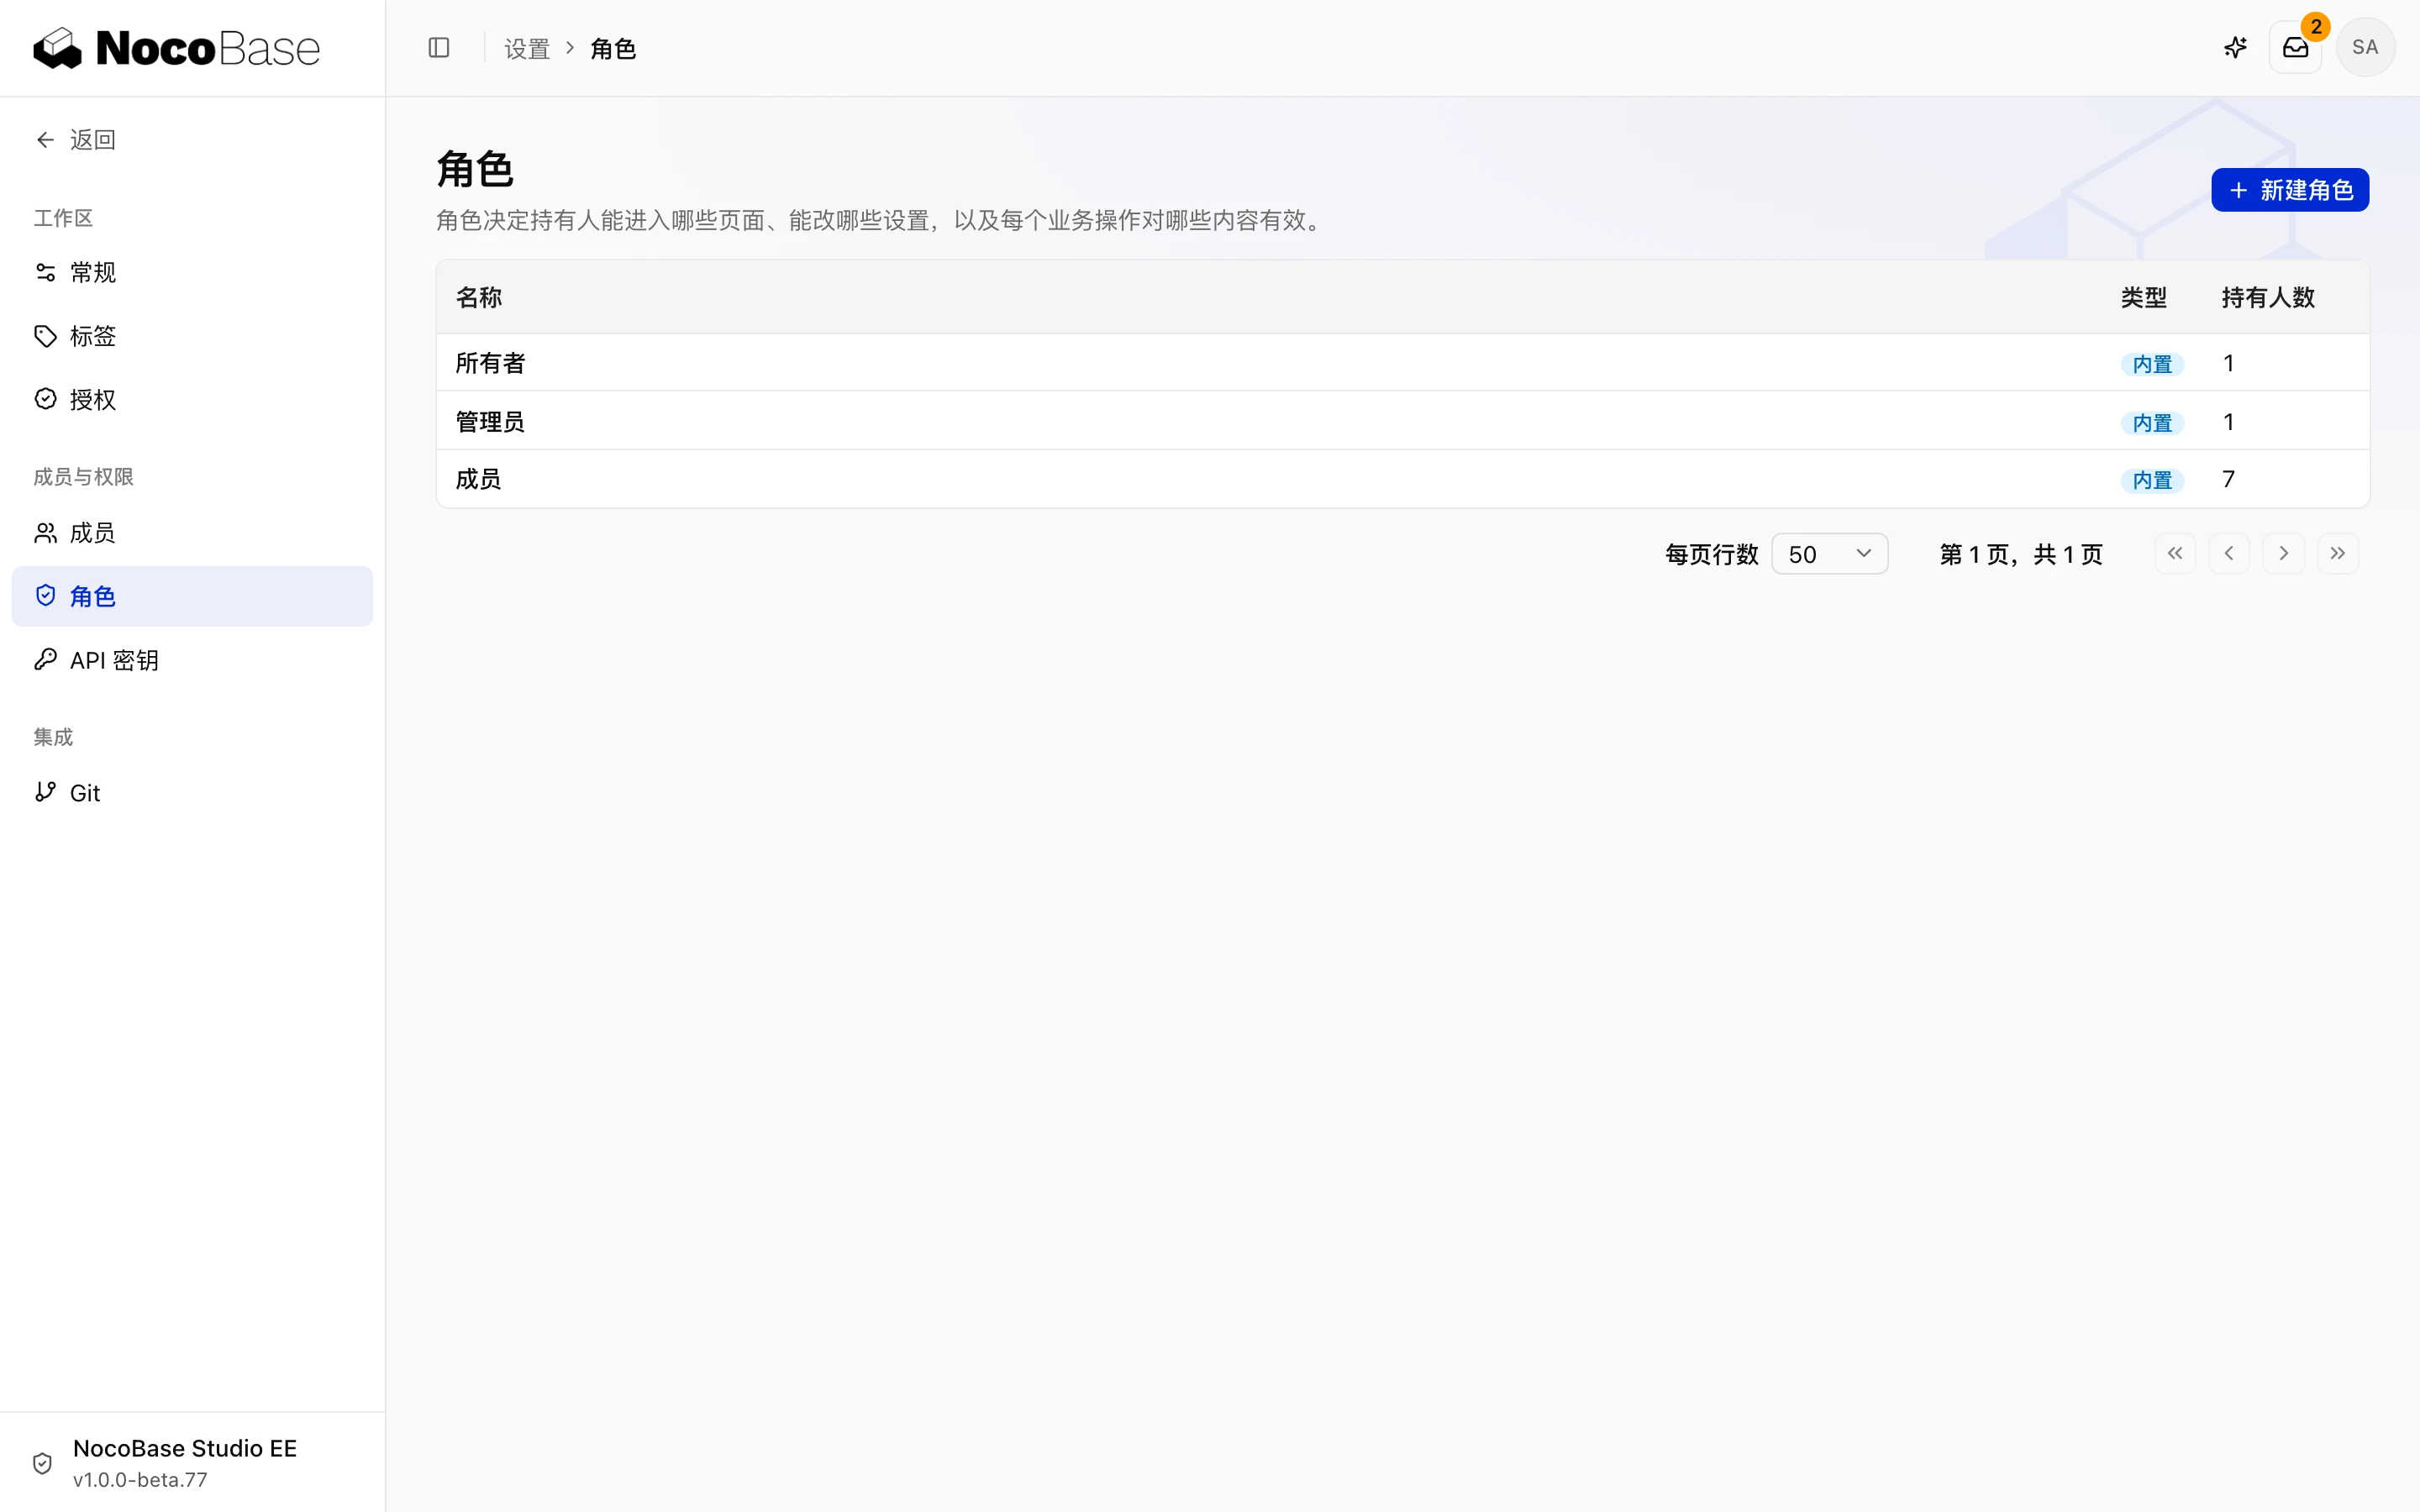
内置角色
- 成员:提出需求、处理相关任务、管理自己负责的项目,接入个人运行环境。
- 管理员:管理业务设置、共享运行环境、Agent、Git 连接、组织密钥和角色。
- 所有者:拥有管理员能力,并管理成员账号。
项目可见性仍决定普通成员能看到哪些项目。具体业务权限见任务状态与权限。
自定义角色
新建角色,或复制已有角色,再调整页面、设置和业务操作权限。
业务操作可选择无、相关或全部。「相关」的范围由操作决定,编辑器中会说明,例如只管理自己负责的项目。页面权限控制入口,业务权限控制具体操作。
角色仍有人使用或被设为默认角色时,先解除关联再删除。角色管理者可以授予较高权限,应只向负责权限管理的成员开放。