
多应用适用的场景
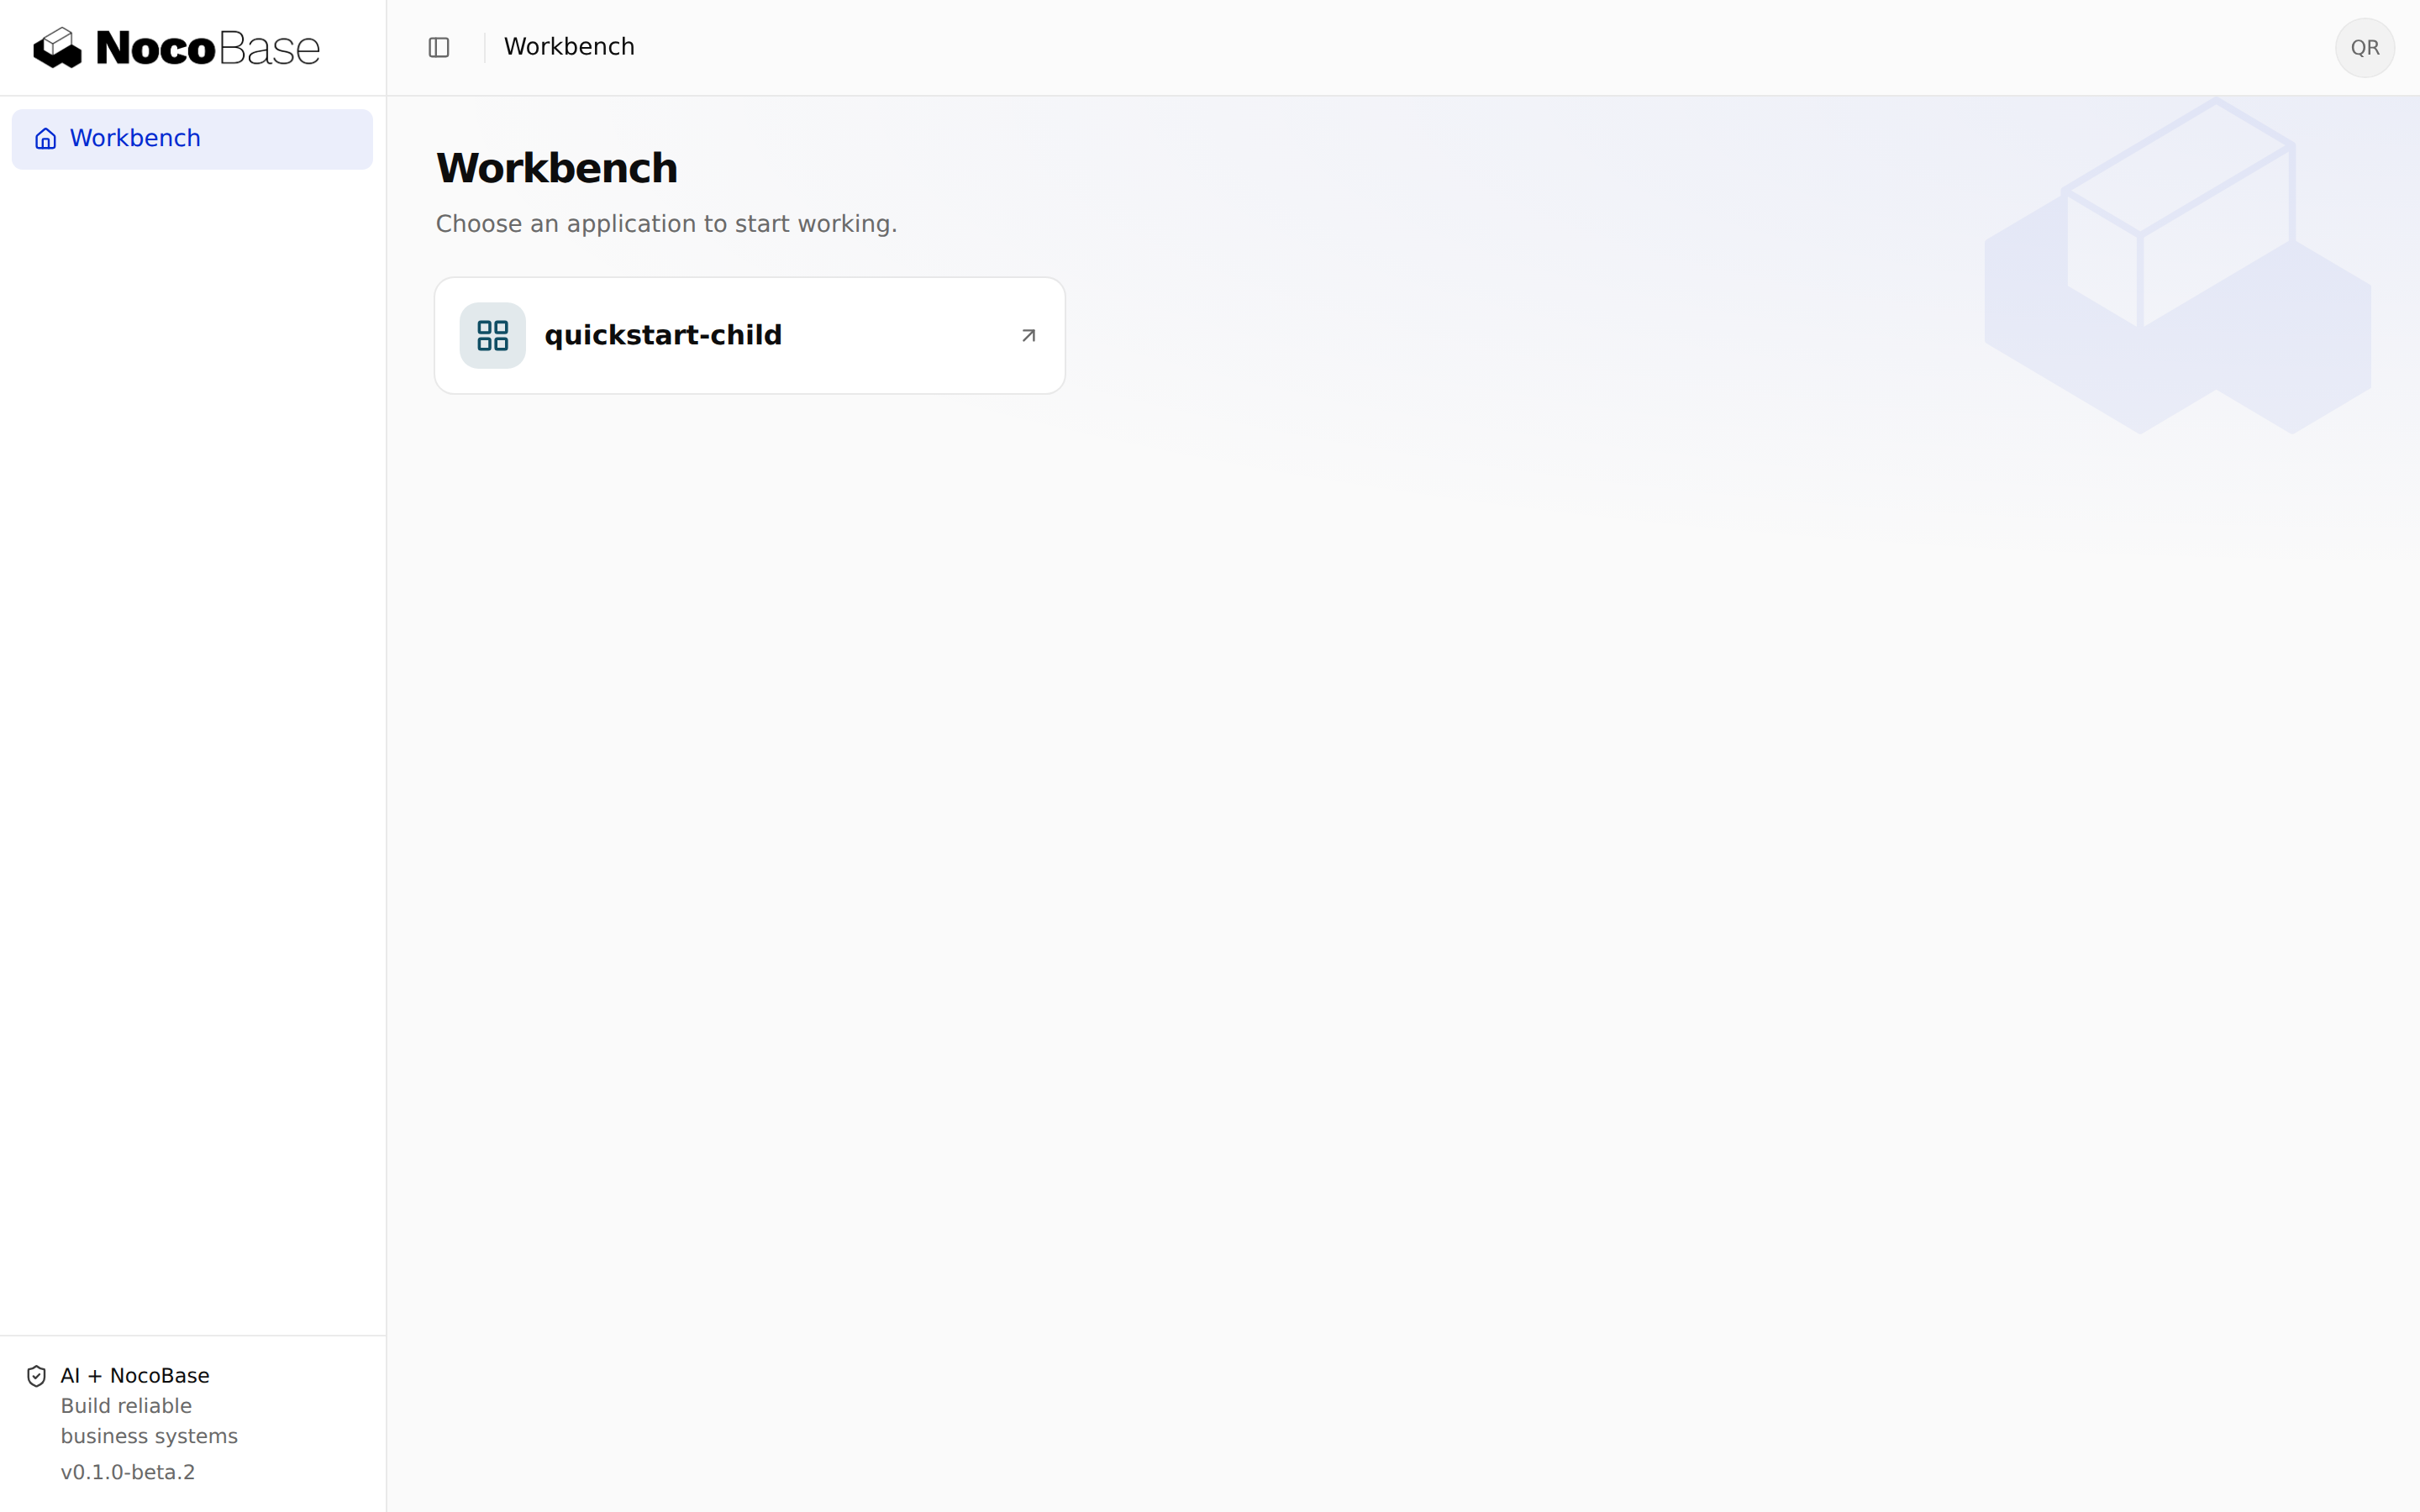
当多个业务系统需要独立开发、发布和维护,同时希望员工使用统一入口和账号访问时,可以使用多应用。例如,客户管理和库存管理分别维护自己的数据与版本,通过主应用工作台进入。
如果只是同一应用内的不同页面、导航和用户入口,可以先考虑多门户。多应用会引入独立的实例、数据库和运维工作。
本组文档对应新版多应用部署管理。使用前请确认下载源已提供兼容的 multi-app、sub-app 模板和项目部署 CLI;源码候选功能不等于已发布版本。旧版 Releases 的配置和操作流程不适用于这里。
主应用、子应用与应用实例
| 名称 | 用途 |
|---|---|
| 主应用(Main) | 提供工作台、平台账号、统一登录,以及部署管理入口 |
| 子应用 | 独立开发的业务应用项目,拥有自己的代码、依赖和版本 |
| 应用实例 | 某个应用版本的一次具体部署,拥有独立配置、数据和访问地址 |
创建主应用不会自动创建子应用。同一个子应用可以部署为多个实例,例如面向不同团队的两个客户管理系统。实例名称用于展示,实例标识用于识别实例和生成访问路径。
构建产物、版本与运行节点
子应用项目构建出部署归档,上传后形成应用包下的不可变版本。运行节点负责执行部署并运行实例;创建实例时,需要同时选择版本和运行节点。
关系可以按一次交付理解:子应用项目 → 构建产物 → 发布版本 → 在运行节点创建实例。上传版本不会自动创建或升级实例。
当前主应用支持本机运行节点,每个节点是独立的 App Host 进程。节点在主应用配置文件中声明,主应用启动时自动启动;运行节点页面用于查看配置和状态。多台远程机器的节点接入、Docker 编排不属于当前流程。
数据隔离、统一登录与业务权限
各实例分别保存业务数据、配置、密钥和文件。同一数据库服务可以承载多个实例,但应为每个实例分配独立数据库或隔离空间。构建归档不携带开发数据库、上传文件和实例密钥。
统一登录让启用的平台用户使用平台身份进入子应用,不同步主应用的业务角色。主应用管理员不会因此成为子应用管理员;子应用自行决定用户能打开哪些页面、执行哪些操作、访问哪些数据。详见统一登录与业务权限。
主应用与插件的职责
主应用模板提供应用外壳、系统设置和插件组合。Deployment 插件提供构建产物、版本、运行节点、实例及部署操作;Multi-app 插件提供管理页面、工作台入口和平台访问接入。Identity Provider 与子应用的 Platform SSO 插件完成统一登录。
使用主应用和子应用模板时,这些必要集成已由模板完成。接入已有应用时,需要按它自己的插件组合方式集成,不能只复制登录地址。
工作台与部署管理入口
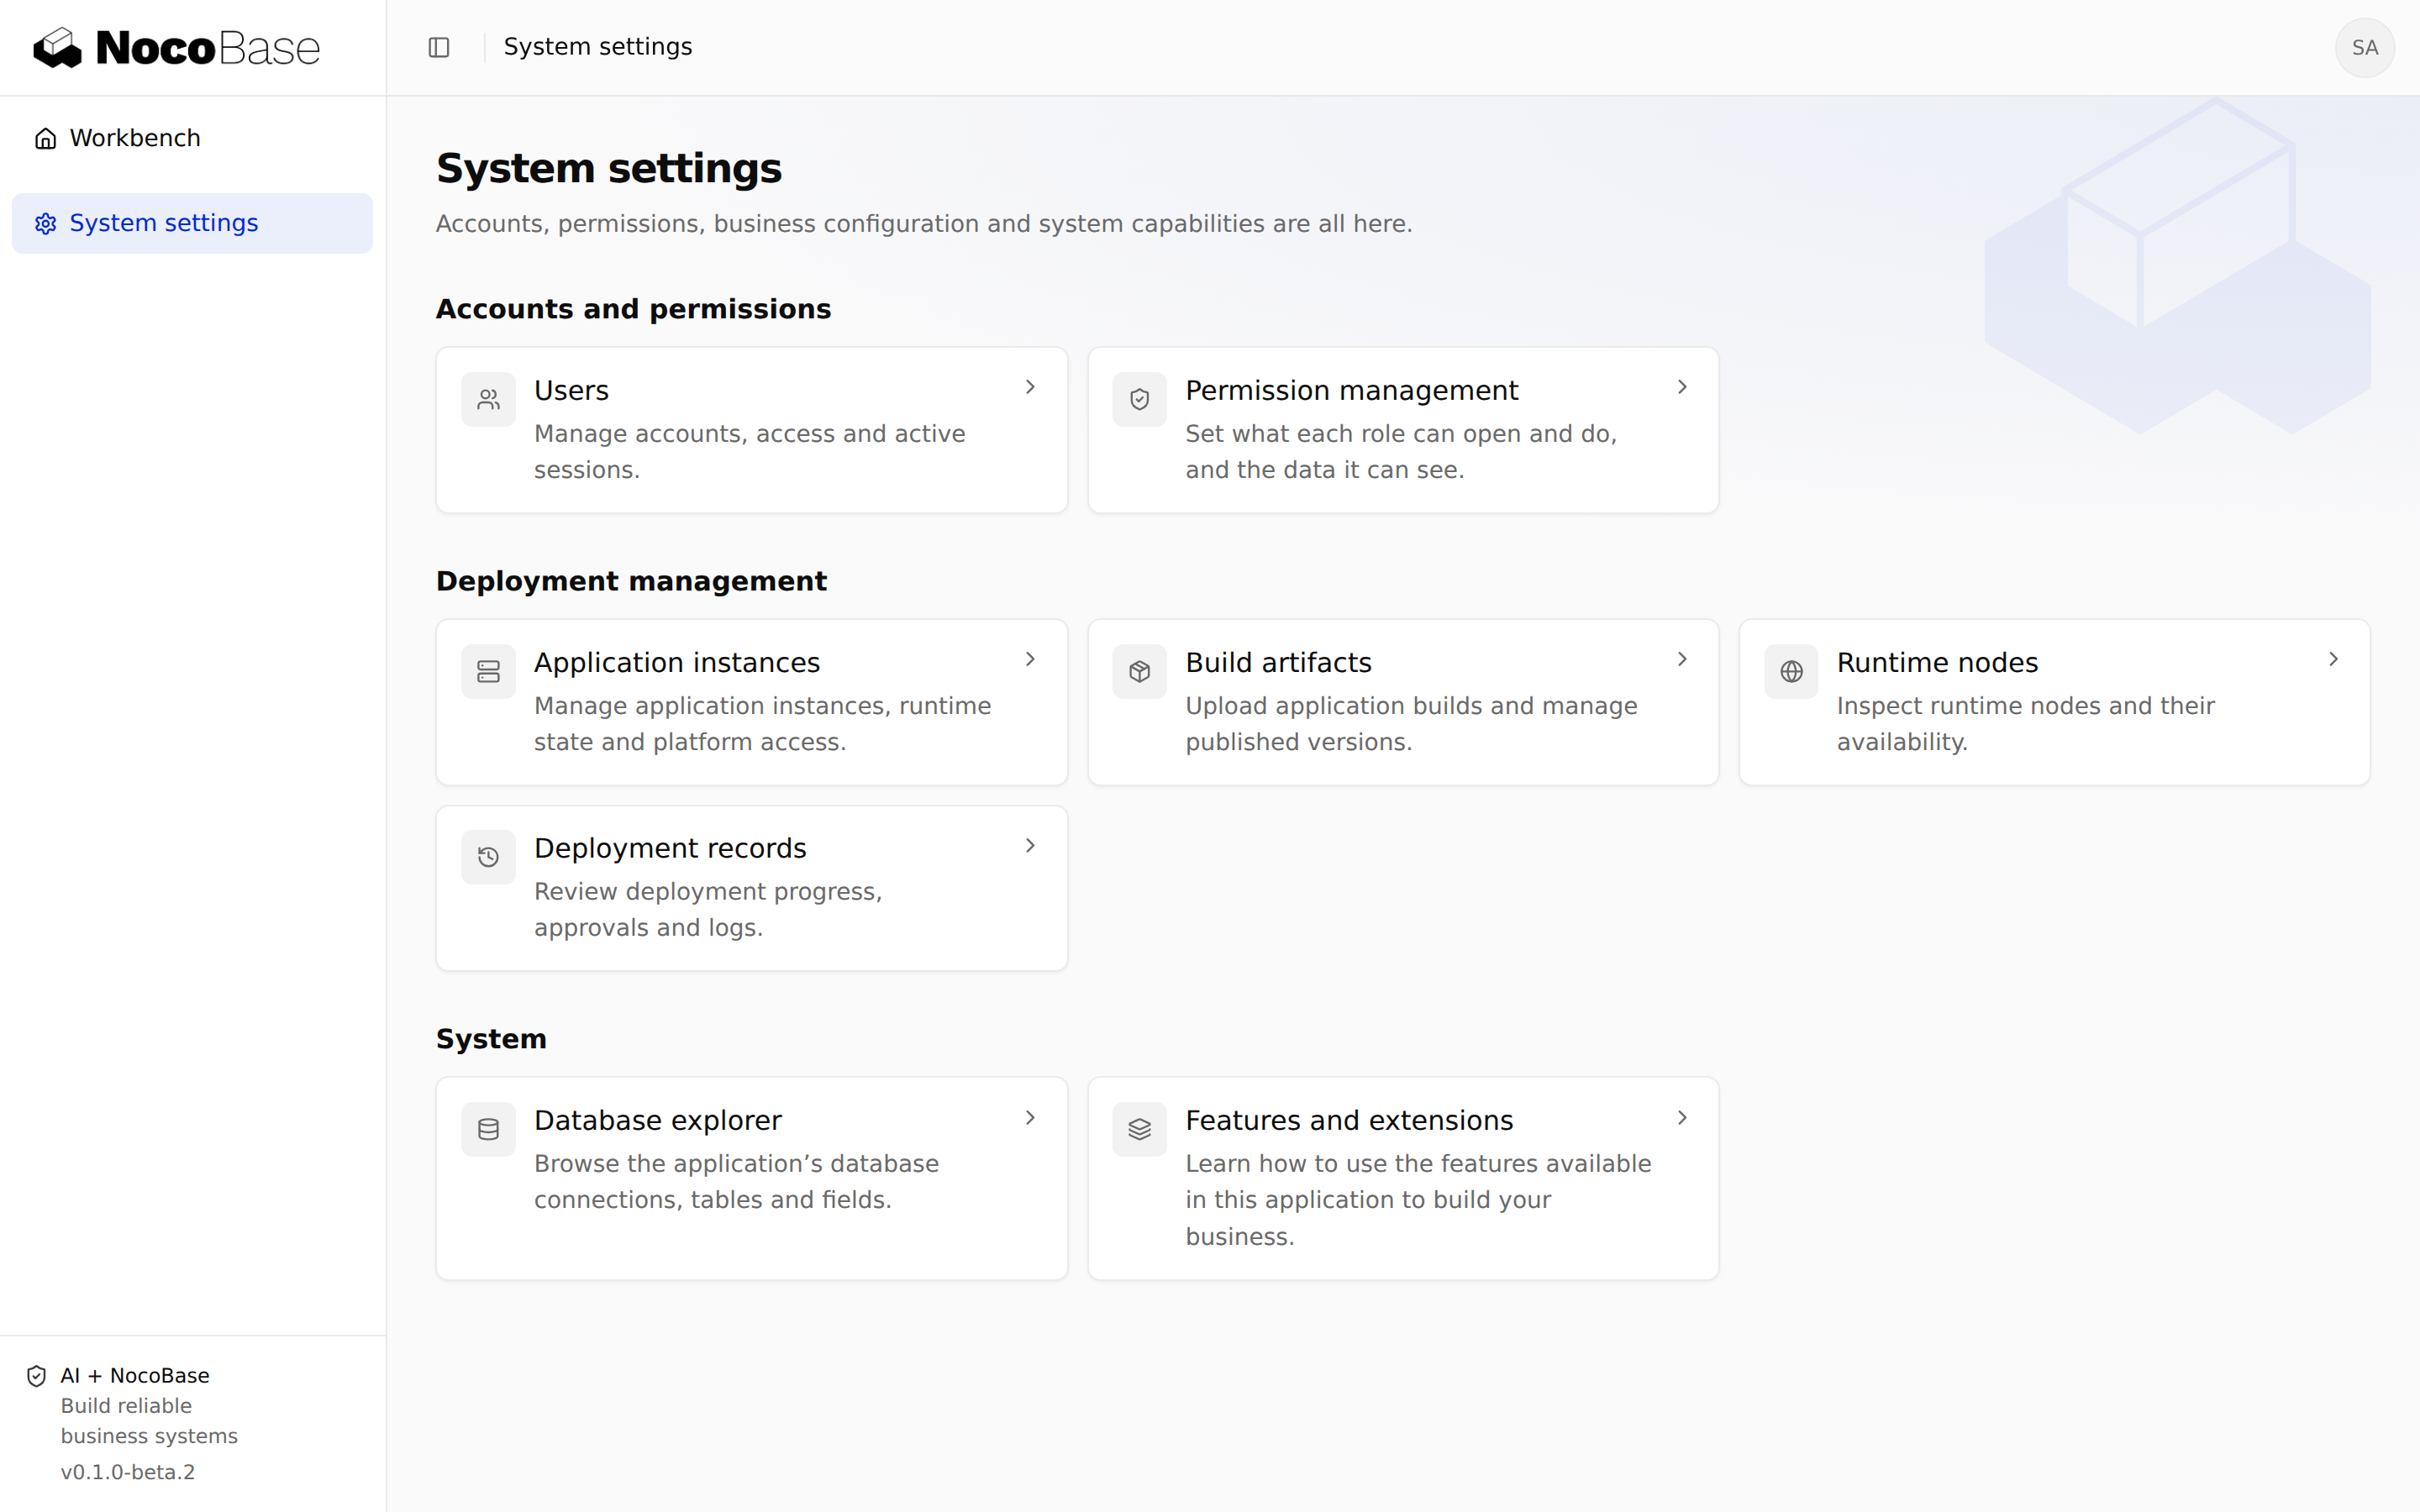
普通用户从工作台进入应用。具有相应权限的管理员在系统设置 → 部署管理中使用以下入口:
| 入口 | 主要操作 |
|---|---|
| 应用实例 | 创建、配置、升级和管理托管实例,接入已有应用 |
| 构建产物 | 上传归档、查看和维护版本 |
| 运行节点 | 查看节点配置、可用状态和运行要求 |
| 部署记录 | 查看操作进度、审批和日志 |
部署管理权限与子应用业务权限分别控制。没有管理权限的用户不需要访问这些页面。
使用前提
准备 Node.js 24 或更高版本、与所选模板兼容的 pnpm,以及商业包下载权限。主应用需要稳定的访问地址、独立数据库和持久化存储。运行节点必须满足构建产物的操作系统、CPU 架构、libc 和 Node.js 要求。