
| 種類 | 管理画面 | 用途と実行主体 |
|---|---|---|
| 組織キー | Settings › API keys | メンバー個人に依存しない CI や継続的な連携 |
| 個人キー | Account settings › API keys | 所有者として動作する個人用スクリプト |
組織キーには選択した権限だけを付与します。個人キーは、所有者の現在の権限にも制限されます。リポジトリの CI には、チェックの設定で生成するキーを使ってください。
キーを作成する
- Create key を選び、名前と用途を入力します。
- プリセットを選び、必要に応じて対象のプロジェクトやアプリを絞ります。
- 有効期限を選びます。既定は 90 日です。
- 作成直後に値を保存します。値は一度しか表示されません。
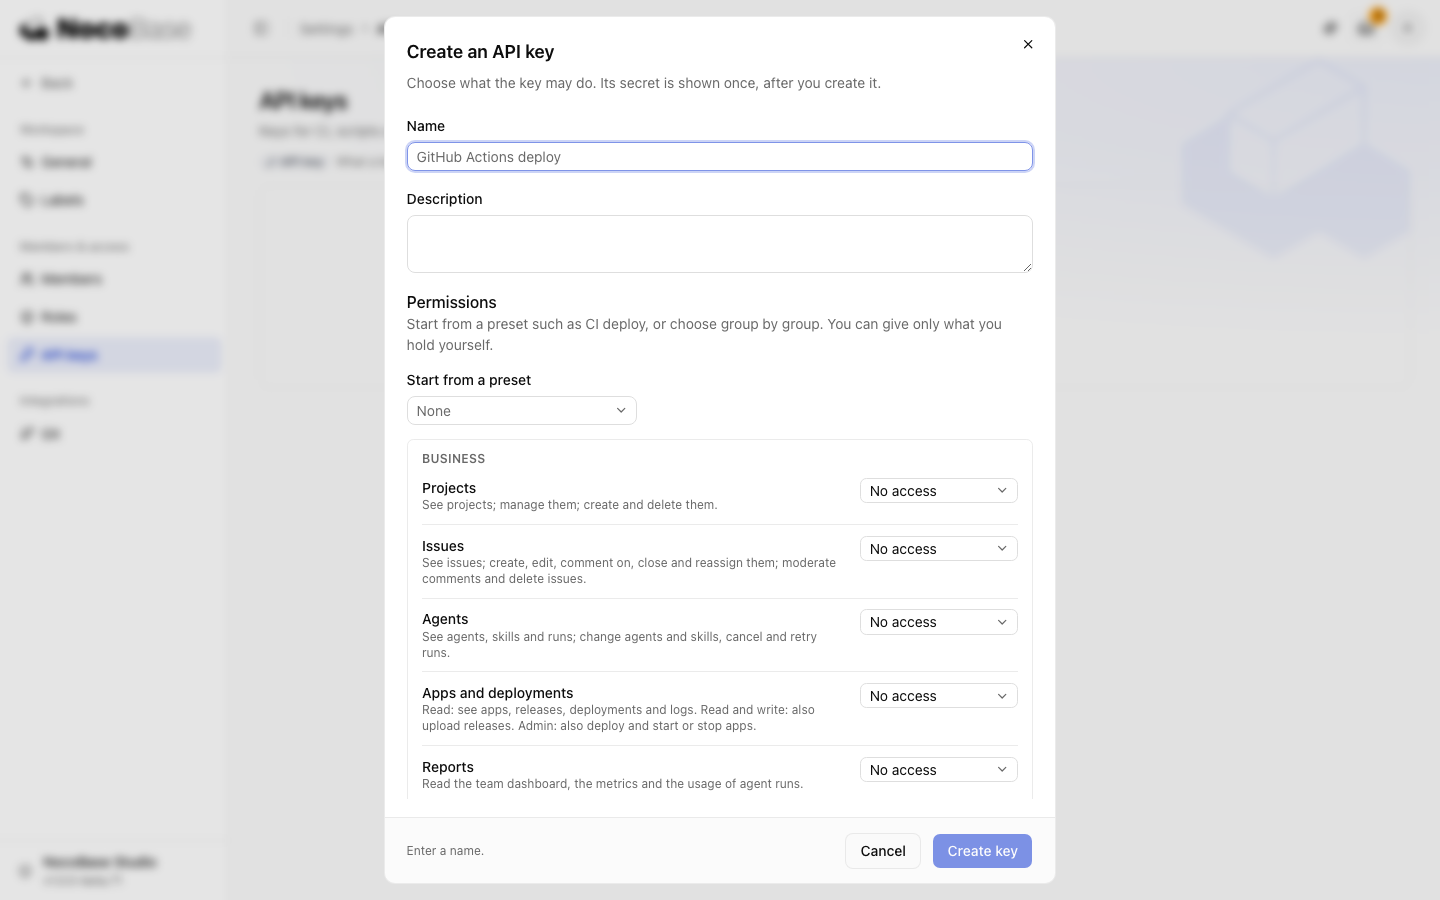
CI deploy は選択したアプリへのアップロードとデプロイ、CI upload はアップロードのみを許可します。Read only は許可されたデータの参照用です。自分が持つ権限だけを付与できます。
キーでは、他のキーやメンバーのアカウントを管理できません。保護された環境に直接デプロイすることもできず、人によるリクエストの承認が必要です。
キーを管理する
- Rotate:名前と権限を保って新しい値を発行し、旧キーを即座に無効にします。CI やスクリプトの値も同時に更新してください。
- Disable:アクセスを即座に停止します。必要になれば再度有効にできます。
- Delete:アクセスを失効させます。過去の記録にはキーの識別情報が残ります。
組織キーの履歴には、作成、権限変更、ローテーション、無効化が記録されます。リポジトリが管理するキーには、その作成元が表示されます。無効にすると、そのリポジトリのパイプラインからの報告やデプロイに影響します。
ロールから個人キーの作成権限を外すと、新しい個人キーを作成できなくなります。既存キーの確認と失効は引き続き可能です。