
アカウントは Settings › Members、権限は Settings › Roles で管理します。エージェントの作業も、依頼者の権限とエージェントに許可された操作に制限されます。
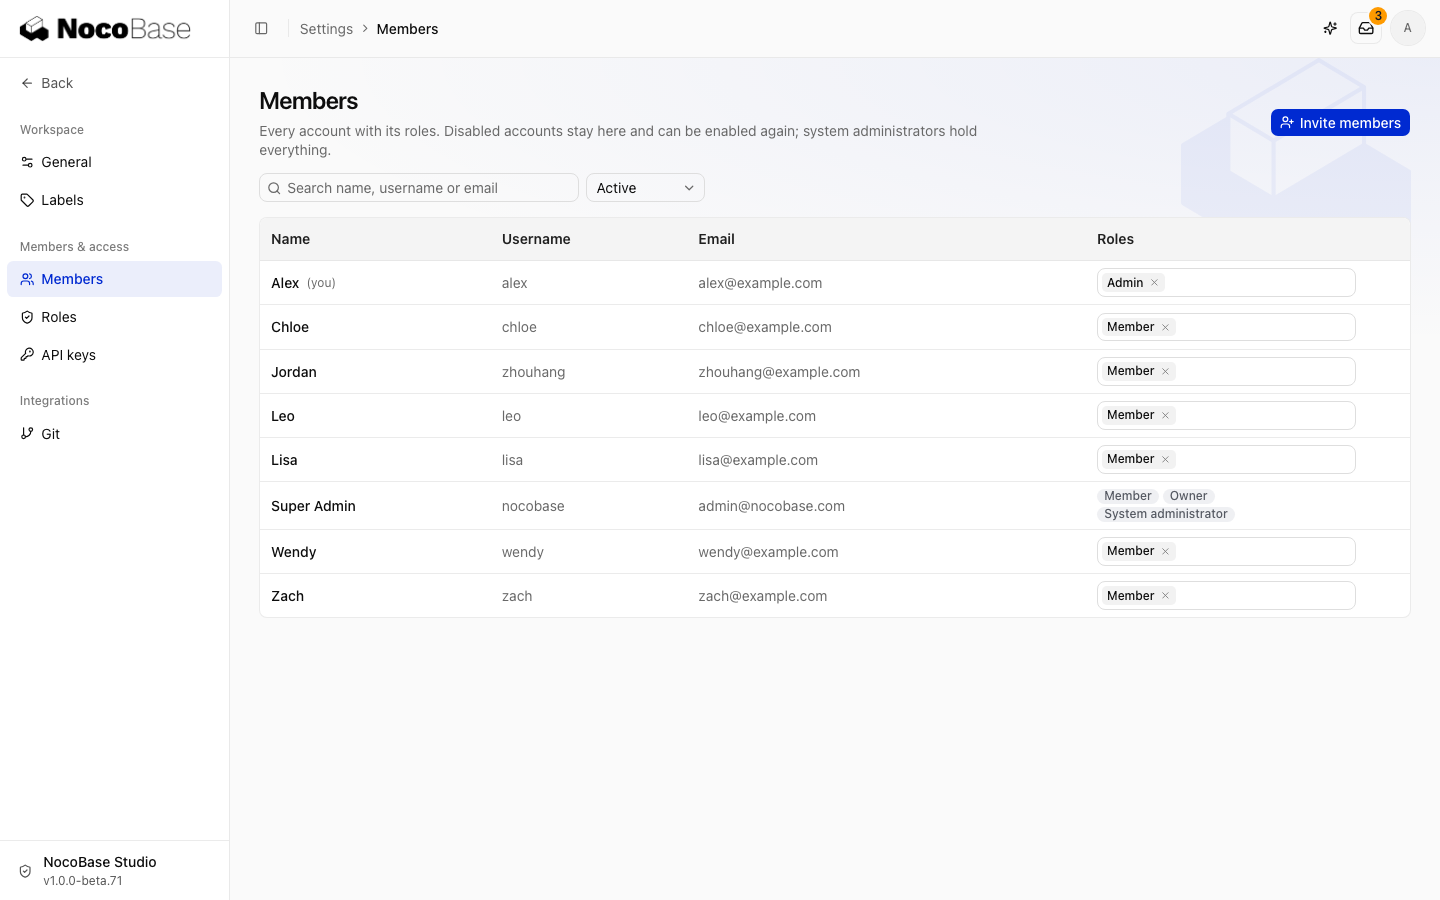
メンバーを管理する
名前、ユーザー名、メールで検索し、有効・無効で絞り込めます。新しいメンバーは招待で参加します。既定のロールは Settings › General で設定します。
| 操作 | 既定で許可されるロール |
|---|---|
| アカウントとロールの参照 | Member、Admin、Owner |
| メンバーの招待、ロールの割り当てと定義 | Admin、Owner |
| 他のアカウントの編集、無効化、パスワード再設定 | Owner |
無効化すると利用できなくなりますが、作業履歴は残ります。必要に応じて再度有効にできます。メンバー自身のパスワードは Account settings › Account & security で変更します。
Owner の付与と解除は Owner だけが行えます。最後の Owner は削除できません。初期のシステム管理者は全権限を持ち、この画面ではロールを編集しません。
標準ロール
- Member:要件の提出、関連タスクの処理、責任者を務めるプロジェクトの管理、個人ランタイムの接続。
- Admin:業務設定、共有ランタイム、エージェント、Git 接続、組織キー、ロールの管理。
- Owner:Admin の機能に加え、アカウントの管理。
一般メンバーが参照できる範囲は、プロジェクトの公開範囲で決まります。業務上の権限はタスクの状態と権限を参照してください。
カスタムロール
新しいロールを作成するか、既存ロールをコピーして、ページ、設定、業務操作の権限を調整します。
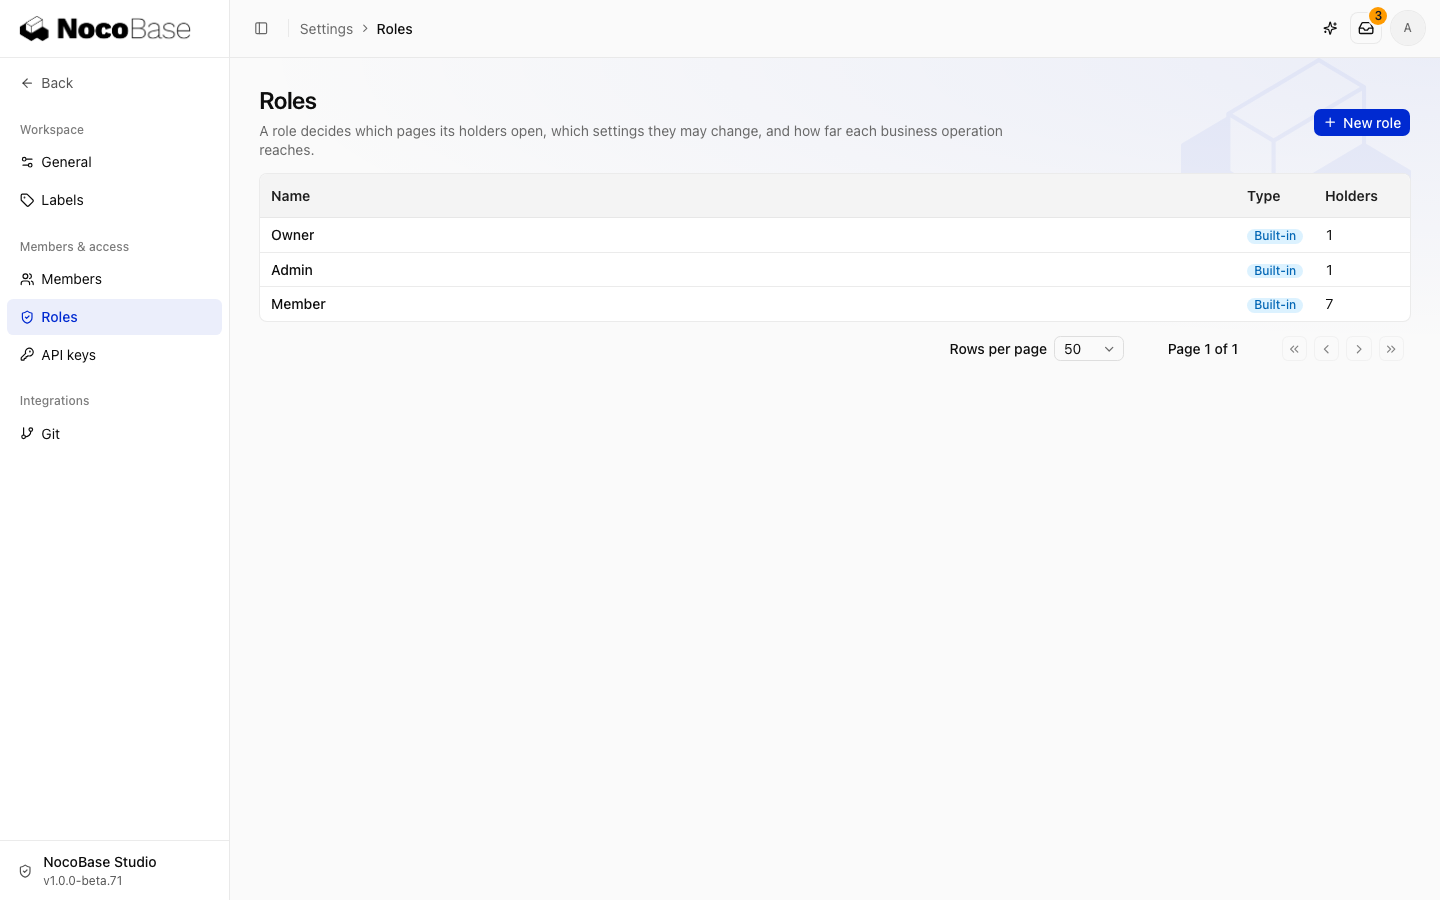
業務操作の対象は、許可なし、関連レコード、全レコードから選びます。関連レコードの意味は操作ごとに表示されます。たとえば、メンバーが責任者を務めるプロジェクトです。ページ権限は入口、業務権限は実際の操作を制御します。
ロールを削除する前に、メンバーへの割り当てと既定ロールの参照を外してください。ロール管理者は強い権限を付与できるため、アクセス管理を担当するメンバーに限定してください。